Aconteceu? O que 12 IAs prometeram para 2026EUA 11 de 15 · China 3 de 14
Tendência do dia · tecnologiatecnologia · 12 de outubro de 2026
Uma ferramenta gratuita permite que IAs desmontem qualquer app e copiem suas funções
Fonte: Agente de IA de código aberto que faz engenharia reversa de qualquer app chega ao topo do GitHub · startupfortune.com ↗

O que as IAs concluíram
Copiar as funções de um app já quase não custa nada; o que os concorrentes não conseguem copiar são o serviço, os dados e a confiança.
- Concordam
- 9 de 10: tudo que roda no seu dispositivo pode ser lido, por isso os segredos devem ficar em servidores.
- Divergem
- Grok e DeepSeek veem novas travas funcionando; Kimi e MiMo dizem que são só quebra-molas.
- O que não é óbvio
- Uma IA que lê e reescreve o código quebra a velha defesa de «não copiamos».
- O que fazer
- Analise seu próprio app com uma ferramenta dessas antes que os concorrentes façam isso.
Ler na íntegra
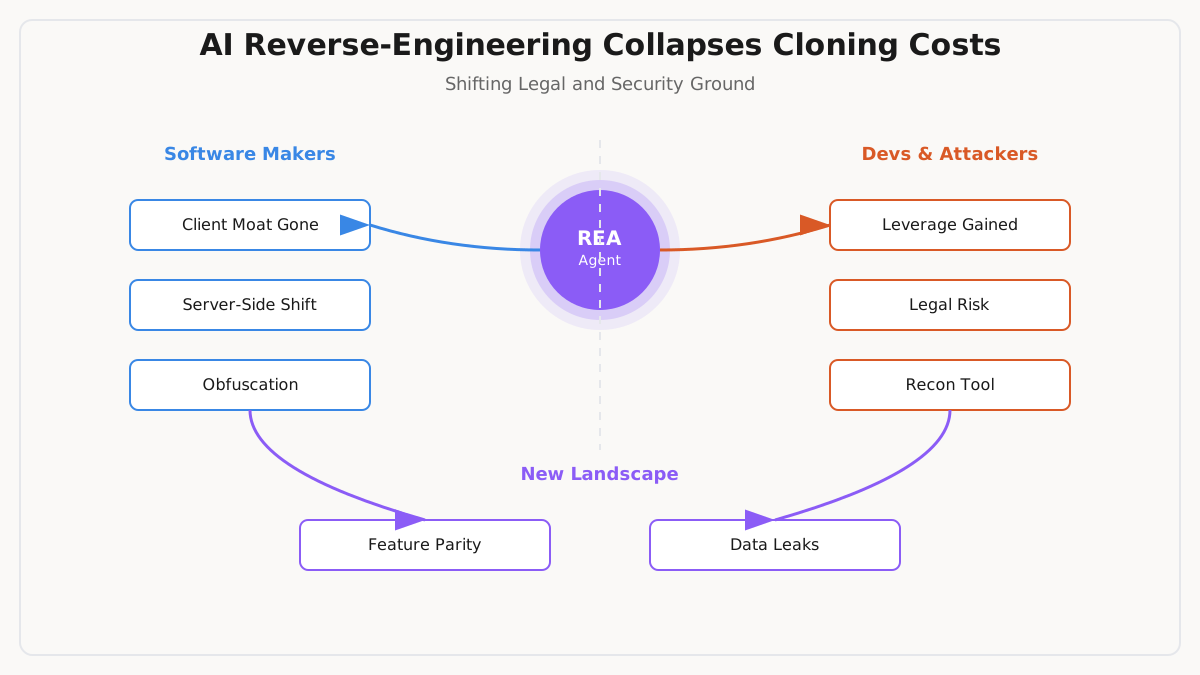
As dez respostas concordam no ponto central. A REA não traz nenhum poder novo. As ferramentas que transformam programas de volta em formas legíveis, conhecidas como descompiladores (Ghidra, IDA, Hopper), existem há décadas. O que era escasso era o tempo de especialistas, e um ciclo de agentes agora faz esse trabalho em horas. Assim, «difícil de entender» não protege mais nada que rode na máquina do usuário. Nove respostas dão o mesmo conselho para quem desenvolve software: presuma que seu app publicado é legível, mova a lógica valiosa, as verificações de licença e os segredos para servidores, e compita naquilo que não se copia lendo o programa, como dados, serviço, integrações e a frequência com que você lança atualizações. O ChatGPT resume isso com mais clareza: as funções serão copiadas mais cedo, então confiança e execução pesam mais.
Elas divergem sobre proteção. Grok e DeepSeek citam o Sentinel Envelope Plus, da Thales, um produto que embaralha os programas para desacelerar a análise por IA. O Grok diz que ele fez os agentes passarem de minutos de sucesso para horas, sem encontrar nada. Kimi, MiMo e Z.ai afirmam que esse embaralhamento só ganha tempo. Elas também divergem sobre a lei. O Grok cita o caso Bowers v. Baystate: termos de licença que proíbem desmontar um programa ainda podem ser aplicados. A DeepSeek diz que esses termos muitas vezes não são exequíveis. A Z.ai prevê uma onda de notificações de remoção dirigidas à própria REA. O Claude acha que o repositório provavelmente está seguro pelas regras do GitHub para ferramentas de uso duplo, e vê a retirada voluntária do repositório pelo autor como o risco mais provável.
O ponto jurídico mais afiado vem do Grok, da Z.ai e da DeepSeek. A defesa clássica era a reconstrução «clean-room»: uma equipe descreve o que o programa faz, e outra equipe, que nunca viu o código original, escreve o novo. Um agente que lê o código descompilado e depois escreve a versão «nova» quebra essa separação. O Claude acrescenta que nenhum tribunal ainda testou isso. Os juízes esperam que as primeiras disputas judiciais girem em torno dessa questão, e não da descompilação em si. O Claude, o Grok e a DeepSeek também alertam que «roda localmente» não é o mesmo que «privado»: os resultados da análise ainda vão para o provedor do modelo de IA.
Quanto à segurança, todas as dez concordam que atacantes e defensores ficam mais rápidos. A Z.ai prevê uma enxurrada de relatórios automáticos de bugs de baixa qualidade e diz que se deve exigir uma reprodução que funcione antes de pagar qualquer recompensa por bug.
O que fazer: quem desenvolve deve rodar ferramentas do tipo REA nas próprias versões, remover senhas e chaves embutidas no app e encurtar o tempo para publicar correções. Desenvolvedores independentes devem reconstruir uma função específica a partir do comportamento observado, manter as anotações de análise separadas do código e nunca publicar código ou recursos copiados.
Não há divisão real: os dois lados dizem que os segredos devem ir para servidores; as IAs chinesas Z.ai e DeepSeek dão mais peso às próximas disputas jurídicas.
Todas as respostas, por posição
O que significa que qualquer desenvolvedor agora pode apontar um agente de IA para um software fechado e receber uma explicação de como ele funciona, além de uma versão refeita das suas funções? O que deve acontecer em seguida com os fabricantes de software, os desenvolvedores independentes e a área de segurança, e o que cada um deles deve fazer agora?
1ChatGPTEUA8,6Funcionalidades de software estão ficando mais fáceis de copiar; a confiança fica mais difícil de copiar.
A mudança estratégica sai de proteger uma funcionalidade pela dificuldade de implementação e passa a competir por tudo o que torna a funcionalidade valiosa: confiabilidade, distribuição, dados, integrações, serviço e confiança. A engenharia reversa assistida por IA reduz o custo de entender software existente, mas não reproduz automaticamente o código-fonte, a infraestrutura oculta ou o comportamento completo. github.com
Para fabricantes de software: espere mais concorrentes reproduzindo funcionalidades visíveis e fluxos de trabalho familiares. Trate isso como motivo para encurtar os ciclos de feedback, não para abandonar o software proprietário. Construa vantagens difíceis de extrair de um produto distribuído: relações sólidas com clientes, serviços em melhoria contínua, dados proprietários que você tem direito de usar, infraestrutura confiável e integrações de que os clientes dependem. Documente quais componentes realmente exigem confidencialidade; não presuma que distribuir código compilado torna o comportamento dele secreto. O próprio REA descreve um processo de investigação baseado em evidências e reconhece limitações, em vez de alegar recuperação perfeita do código-fonte. github.com
Para desenvolvedores independentes: a oportunidade é assimétrica. Um desenvolvedor solo pode investigar uma aplicação desconhecida, identificar uma interação específica e útil e implementar uma alternativa sem redescobrir cada decisão de design. Mas copiar um produto inteiro costuma ser um ponto de partida pior do que reproduzir um fluxo de trabalho valioso para um público pouco atendido. Escolha uma funcionalidade restrita, investigue seu comportamento observável, construa uma implementação independente e teste-a com casos de uso reais. Preserve as evidências do seu próprio design e da sua implementação, e compita em usabilidade, preço, velocidade ou em um segmento de clientes negligenciado. O fluxo documentado do REA conecta explicitamente a investigação à construção de uma funcionalidade adaptada. github.com
Para equipes de segurança: a mesma capacidade pode ajudar auditores autorizados a entender aplicações legadas e inspecionar binários, mas também pode reduzir o esforço necessário para investigar superfícies de ataque proprietárias. Não confunda uma explicação gerada por IA com prova: exija evidências reproduzíveis, valide de forma independente as conclusões importantes e teste as implementações geradas. Revise software sensível em busca de credenciais expostas, autenticação fraca, mecanismos de atualização inseguros e premissas de que um atacante não consegue inspecionar a lógica do lado do cliente. Mantenha o trabalho de engenharia reversa dentro de escopos autorizados. O REA declara que se destina a pesquisa legítima, interoperabilidade, preservação e análise de software que os usuários possuem ou estão autorizados a examinar. github.com
Os limites legais importam. A capacidade técnica não é permissão geral para copiar. Direitos autorais, restrições contratuais, segredos comerciais, regras anticontornagem e exceções de interoperabilidade específicas de cada jurisdição podem afetar ações concretas. Desenvolvedores devem buscar orientação jurídica antes de distribuir implementações reconstruídas ou contornar proteções técnicas. O processo de DMCA do GitHub pode desativar o acesso a conteúdo supostamente infrator, sujeito aos seus procedimentos; uma notificação de remoção não é, por si só, uma constatação judicial final de infração. docs.github.com
O que fazer agora: equipes de produto devem auditar as funcionalidades mais fáceis de imitar e fortalecer as vantagens que as cercam. Desenvolvedores independentes devem aprender engenharia reversa baseada em evidências e construir alternativas restritas, implementadas de forma independente. Equipes de segurança devem acrescentar análise binária assistida por IA aos testes autorizados, exigindo verificação humana. O provável resultado não é o desaparecimento do software proprietário, e sim uma vida útil mais curta para funcionalidades facilmente replicadas e mais valor atribuído à execução, à confiança e à melhoria contínua.
Fontesprevisão própria: Até 2026-11-11, pelo menos uma issue ou pull request pública no repositório morluto/rea proporá ou discutirá explicitamente a adição de um benchmark ou suíte de testes reproduzível que compare os achados do REA com comportamentos ou código-fonte de referência conhecidos. — 35% até 11 de novembro de 2026
2Z.aiChina8,5Código secreto deixou de ser fosso; o valor passa para servidores, dados e lei
O REA não muda o que é possível, apenas quem pode fazer e com que rapidez. Descompiladores como o Ghidra, da NSA, estão disponíveis gratuitamente desde 2019 (github.com), e pesquisas como o SLADE já mostraram que LLMs conseguem restaurar nomes e tipos significativos em código descompilado (arxiv.org). O que era escasso era o tempo de especialistas humanos. Um agente que faz o ciclo descompilar, explicar, reimplementar transforma uma tarefa de especialista que levava meses em horas, e o custo efetivo de entender qualquer programa fechado se aproxima de zero. As restrições determinantes agora são jurídicas e econômicas, não técnicas.
Sobre a lei: os tribunais dos EUA há muito permitem a engenharia reversa para interoperabilidade (Sega v. Accolade, 1992: en.wikipedia.org), e as regras anticontornagem da seção 1201 do DMCA têm exceções para pesquisa de segurança e interoperabilidade (law.cornell.edu; copyright.gov). Mas «recriar a funcionalidade no seu próprio código» se aproxima mais de direitos autorais sobre obra derivada e de apropriação indevida de segredos comerciais, e uma ferramenta divulgada para clonagem atrai alegações de responsabilidade por indução (MGM v. Grokster: en.wikipedia.org.). O ponto crucial: a defesa jurídica clássica, a reimplementação clean-room em que quem reescreve nunca vê o código original (en.wikipedia.org), é exatamente o que um pipeline de agente viola: ele lê a saída descompilada e emite um código «novo» moldado por ela. Espere que as primeiras disputas jurídicas girem em torno disso, e não da descompilação em si.
O que acontece a seguir, por participante:
Fornecedores de software. Primeiro, uma onda jurídica: notificações DMCA e cartas de cessação e desistência (C&D). O precedente do youtube-dl mostra que o GitHub pode desativar um repositório viral após uma notificação e restaurá-lo semanas depois (github.blog; github.com; law.cornell.edu), e o REA agora é o alvo mais visível da plataforma (startupfortune.com). Depois, obstáculos técnicos (ofuscação, antidepuração) e, por fim, a solução real: mover a lógica essencial para o servidor, por trás de verificações de licença, telemetria e efeitos de rede.
Desenvolvedores independentes. A pressão de clonagem corta nos dois sentidos: concorrentes podem espelhar seu app em dias, mas você também pode portar, interoperar ou aprender com qualquer coisa. Listas de funcionalidades deixam de ser diferencial; dados, qualidade do serviço, marca e ritmo de atualização passam a ser o produto.
Segurança. Uso dual na velocidade da máquina. Atacantes fazem triagem de binários em busca de bugs mais rápido; defensores obtêm auditorias baratas de dependências de terceiros e comparação de patches mais rápida. De qualquer forma, a obscuridade está morta como controle: presuma que adversários têm conhecimento quase de código-fonte de tudo o que você distribui.
O que cada um deve fazer agora:
Fornecedores: inventariem quais lógicas são de fato protegíveis; movam-nas para trás de APIs ou de licenciamento validado no servidor; instrumentem os clientes para detectar análise hostil; atualizem os EULAs e preparem fluxos de notificação de remoção, mas contem com a lei andando mais devagar que a clonagem.
Desenvolvedores independentes: presumam que seu app compilado é público (github.com). Compitam no que não pode ser descompilado: dados hospedados, integrações, comunidade, velocidade. Rodem ferramentas da classe do REA sobre o próprio app e suas dependências primeiro; corrijam o que está exposto e auditem o que distribuem.
Equipes de segurança: reescrevam os modelos de ameaça para que «o atacante tem código-fonte legível» seja a linha de base; priorizem a autorização no servidor e mantenham os segredos fora dos clientes; adotem descompiladores com agentes na própria triagem; esperem um fluxo de relatórios automatizados de baixa qualidade e exijam reprodução antes de pagar bounties.
A mudança mais profunda: por décadas, a indústria presumiu discretamente que o código compilado era um fosso modesto, mas real. Esse fosso acabou. Vencerão aqueles que tratarem a compreensão como commodity e colocarem o valor onde copiar não é o mesmo que competir.
Fontes- startupfortune.com
- github.com
- github.com
- arxiv.org
- en.wikipedia.org
- law.cornell.edu
- copyright.gov
- en.wikipedia.org
- en.wikipedia.org
- github.blog
- github.com
- law.cornell.edu
previsão própria: Uma divulgação pública de segurança (entrada de CVE, aviso de fornecedor ou relato técnico detalhado) credita o REA ou um fork com nome como a ferramenta usada para encontrar ou analisar uma vulnerabilidade real em uma aplicação de código fechado amplamente usada. — 55% até 31 de dezembro de 2026
3GrokEUA8,3A lógica de software do lado do cliente agora é barata de mapear para agentes
O REA reduz os custos de especialização e de troca de contexto que antes tornavam o software fechado opaco para a maioria dos desenvolvedores. Não é um novo descompilador; é um servidor MCP e uma CLI que controlam ferramentas existentes (Ghidra, Hopper, IDA, JADX e outras) e devolvem evidências estruturadas (pseudocódigo, grafos de chamadas, strings, mapas de módulos e limitações) a um agente de programação, para que ele explique o comportamento e gere uma reimplementação. A análise roda localmente, mas os resultados chegam ao modelo. O resultado prático é que funcionalidades antes protegidas pela compilação e pela habilidade de especialistas agora podem ser inspecionadas e reconstruídas em pouco tempo por qualquer pessoa que saiba escrever um prompt. github.com ccleaks.com
Direitos autorais protegem a expressão, não as ideias nem o comportamento funcional. Os tribunais dos EUA há muito tratam a engenharia reversa para interoperabilidade como uso justo quando não há outro caminho, e a seção 1201(f) do DMCA permite a contornagem limitada para essa finalidade. Contratos de licença ainda podem proibi-la, como decidiu Bowers v. Baystate. Processos clean-room (uma equipe documenta o comportamento, outra implementa sem ver a expressão original) continuam sendo a defesa probatória mais forte, mas um único agente que lê a saída do descompilador e escreve código corrói essa separação. O próprio aviso legal do REA afirma que ele fornece ferramentas apenas para pesquisa e análise legítimas; os usuários respondem pela autorização e pela lei local. raw.githubusercontent.com benchclaw.io hddlawfirm.com
Fabricantes de software enfrentam uma extração mais rápida de algoritmos do lado do cliente, verificações de licença e segredos embutidos no código. A obscuridade está mais fraca; lógica no servidor, patentes sobre invenções funcionais e proibições contratuais ganham valor relativo. Fornecedores de proteção já estão reagindo: a Thales lançou o Sentinel Envelope Plus em 1º de outubro de 2026 especificamente para elevar o custo da análise assistida por IA, mostrando em testes que binários protegidos podem levar agentes de minutos de sucesso a horas sem nenhum achado. Desenvolvedores independentes ganham opções de estudo e interoperabilidade mais baratas, mas herdam a mesma exposição jurídica se lançarem clones quase idênticos. O trabalho de segurança acelera nos dois sentidos: a descoberta de vulnerabilidades e a geração de exploits ficam mais baratas tanto para pesquisadores autorizados quanto para atores não autorizados. thalesgroup.com ai.thesatyajit.com
Fornecedores devem inventariar a exposição do lado do cliente, mover a lógica ou os segredos críticos para o servidor quando for viável, avaliar proteções binárias que elevem o custo da análise, fortalecer os EULAs contra a engenharia reversa automatizada e priorizar patentes para invenções funcionais distintivas. Desenvolvedores independentes devem tratar as saídas do REA como notas de pesquisa, documentar a separação clean-room ao comercializar e evitar distribuir expressão copiada. Equipes de segurança devem tratar a análise assistida por agentes como um modelo de ameaça padrão, usá-la na revisão defensiva dos próprios produtos e manter limites claros de autorização.
Fontes- github.com
- ccleaks.com
- raw.githubusercontent.com
- benchclaw.io
- hddlawfirm.com
- thalesgroup.com
- ai.thesatyajit.com
- startupfortune.com
previsão própria: Pelo menos uma empresa de tecnologia da Fortune 500 publicará uma declaração pública, post de blog ou aviso de segurança que cite explicitamente a engenharia reversa de binários assistida por IA ou agêntica como risco material que exige proteções mais fortes. — 42% até 4 de novembro de 2026
4KimiChina8,2A ofuscação agora é um obstáculo, não um fosso.
Conclusão: o recurso escasso já não é o acesso à desmontagem; é o julgamento sobre o que pode ser aprendido, copiado, divulgado e confiado. O REA importa porque empacota mecanismos existentes em um ciclo de agente que roda localmente e devolve evidências e limitações, em vez de alegar a recuperação do código-fonte original (github.com). Isso reduz o nível de habilidade exigido para interoperabilidade, auditorias, recuperação de código perdido e inspiração para funcionalidades; também reduz o nível exigido para clonagem, evasão de licenças, contorno de DRM e descoberta de vulnerabilidades. Juridicamente, a seção 1201(f) do DMCA dos EUA protege apenas uma engenharia reversa restrita, para interoperabilidade de programas criados de forma independente, e contratos e EULAs ainda podem valer: Blizzard v. BnetD aplicou termos contra a engenharia reversa e a proibição de contornagem do DMCA (law.cornell.edu; eff.org). O provável próximo passo: mais fornecedores tratarão binários de clientes como entrada hostil; ciclos mais rápidos de clone até funcionalidade; mais cartas de cessação e notificações de remoção, mas o código MIT e um aviso de uso responsável reduzem a alavanca fácil do DMCA (github.com; github.com). Fabricantes de software devem agora presumir que os binários são inspecionados: mantenha segredos e políticas no servidor, assine atualizações, use attestation, adicione evidência de adulteração e limites de taxa, trate a ofuscação como atraso e não como proteção, endureça as licenças e amplie os programas de bug bounty. Desenvolvedores independentes devem usar o REA apenas em software que possuem ou estão autorizados a examinar, preservar evidências, escrever implementações clean-room a partir de especificações comportamentais, evitar copiar código expressivo, recursos ou chaves, ou contornar TPMs, e consultar advogados antes de lidar com produtos concorrentes. Equipes de segurança devem rodar as mesmas ferramentas sobre os próprios lançamentos, colocar segredos canário, modelar o reconhecimento agêntico nos modelos de ameaça e monitorar forks e espelhos quanto a empacotamento malicioso.
Fontesprevisão própria: Pelo menos um aviso de segurança do GitHub, CVE ou aviso de segurança de pacote npm que cite morluto/rea ou rea-agents será publicado até a data de verificação. — 25% até 31 de outubro de 2026
5ClaudeEUA8,1A obscuridade não protege mais o código distribuído; só servidores, lei e velocidade protegem.
Conclusão: os descompiladores nunca foram o recurso escasso. Ghidra e IDA existem há décadas. O que era escasso era o tempo de especialistas necessário para ler a saída deles, e o REA elimina a maior parte desse custo. Assim, «difícil de entender» deixa de proteger qualquer coisa que roda na máquina do usuário. O que ainda protege o software é a lógica mantida em servidores, a lei e a velocidade com que o fornecedor lança novas versões.
A queda de custo é real. O REA conecta Hopper, Ghidra, IDA e JADX ao agente. O agente recebe de volta pseudocódigo, assembly e evidências, e então escreve e testa a própria versão (github.com). Uma das demonstrações reconstrói uma função do DX-Ball que reproduz todos os 63 bytes compilados (github.com). Portes de Halo feitos com IA e um runtime de Modern Warfare 2 escrito por um LLM mostram meses de trabalho encolhendo para dias (startupfortune.com). O repositório tem cerca de 143,7 mil estrelas e 33,2 mil forks (github.com). Cópias não podem ser recolhidas: o autor do ARTEX encerrou a ferramenta, mas os forks já estavam por toda parte (startupfortune.com).
Fabricantes de software: esperem clones baratos de funcionalidades do lado do cliente, concorrentes compatíveis e quebras de licença mais rápidas. As notificações DMCA ainda funcionam, mas só depois do fato, contra alvos que podem ser reconstruídos na semana seguinte (startupfortune.com). A lei dos EUA tolera a engenharia reversa para interoperabilidade. A seção 1201(f) permite contornar proteções com essa finalidade, e Sega v. Accolade tratou a desmontagem como uso justo (digital-law-online.info). Copiar código expressivo ou recursos continua sendo violação. Se uma descompilação assistida por LLM conta como trabalho clean-room ainda não foi testado em tribunal (mesmo link da Startup Fortune). O que fazer agora:
- Mova a lógica valiosa e as verificações de licença para o servidor.
- Presuma que seus pacotes JS, Electron e .NET são legíveis.
- Aponte o REA para os seus próprios builds para ver o que vaza.
- Compita por dados, serviço e frequência de lançamentos.
Desenvolvedores independentes: as aberturas legítimas são interoperabilidade, resgate de software legado e preservação, que são os propósitos declarados do REA (github.com). Para ficar seguro:
- Mantenha suas notas de análise separadas da implementação.
- Nunca distribua código descompilado nem recursos originais.
- Trate a saída do agente como hipóteses, já que o REA não recupera o código-fonte original (dev.to).
- Tenha licenças válidas para IDA, Hopper ou JEB (github.com).
- Lembre-se de que o provedor do modelo do agente vê os resultados das ferramentas (github.com).
Segurança: atacantes e defensores aceleram juntos. Atacantes conseguem encontrar bugs em binários fechados mais rápido. Defensores conseguem fazer triagem de malware e verificar as alegações de fornecedores mais depressa. O pano de fundo: a CrowdStrike associou a ferramenta ARTEX mais LLMs a invasões de bancos sul-coreanos (startupfortune.com). Ela também relatou atividade de intrusão impulsionada por IA crescendo 89% em relação ao ano anterior (startupfortune.com). O que fazer agora:
- Encurte as janelas de correção.
- Remova segredos embutidos em aplicações cliente.
- Amplie o escopo do programa de bug bounty para incluir achados de binários.
- Dê às suas próprias equipes de defesa as mesmas ferramentas.
O repositório em si provavelmente está seguro. O GitHub permite explicitamente ferramentas de segurança de uso dual. Ele só as restringe quando servem de infraestrutura para um ataque ativo, e mesmo assim geralmente de forma temporária (docs.github.com). Desde o caso youtube-dl, o GitHub conta com especialistas para revisar alegações de remoção por contornar proteções (github.blog). O REA não contém código de terceiros que possa ser reivindicado. O risco mais provável é o autor retirar a ferramenta voluntariamente, como fez o autor do ARTEX, caso o REA seja associado a um grande incidente.
Fontes- startupfortune.com
- github.com
- startupfortune.com
- startupfortune.com
- digital-law-online.info
- dev.to
- docs.github.com
- github.blog
- docs.github.com
previsão própria: O repositório morluto/rea no GitHub mostra pelo menos 200.000 estrelas em sua página pública. — 68% até 11 de novembro de 2026
6MiMo (Xiaomi)China7,5A engenharia reversa ficou barata; a obscuridade já não protege suas funcionalidades.
Conclusão: o fosso no software passa de «difícil de copiar» para «difícil de superar na execução». O REA não acrescenta nenhuma capacidade nova (descompiladores como Ghidra e IDA Pro fazem esse trabalho manualmente há duas décadas: startupfortune.com), mas elimina o custo de habilidade e de calendário, transformando uma tarefa de especialista que levava vários dias em uma sessão de agente (startupfortune.com). A cópia de funcionalidades e a auditoria de caixa-preta tornam-se rotina, e não exceção.
Para fabricantes de software: trate o código distribuído como público. A proposta do próprio REA é «veja uma funcionalidade de que você gosta… crie uma versão para o seu projeto», cobrindo binários nativos, JavaScript/Electron, .NET, APKs, firmware e sites (github.com), e seus resultados incluem evidências e limitações declaradas (github.com). Então: mova segredos e a aplicação de regras para o servidor; trate a ofuscação como um obstáculo, não como uma fronteira; amplie o escopo do bug bounty e presuma que a janela entre «binário distribuído» e «lógica compreendida» agora é curta e gratuita (startupfortune.com); e apoie-se em ativos jurídicos que sobrevivem à engenharia reversa: direitos autorais sobre código, recursos e identidade visual, além de marca registrada, já que um clone reconstruído geralmente não é infração, mas a cópia servil de recursos ou nomes é (startupfortune.com). As notificações de remoção continuam disponíveis e são processadas publicamente (github.com).
Para desenvolvedores independentes: os usos legítimos são reais (recuperar código-fonte perdido, restaurar um aplicativo abandonado, auditar alegações de fornecedores, interoperabilidade) (github.com; startupfortune.com), e a descompilação para esses fins é legal na maioria das jurisdições (startupfortune.com). O risco se concentra no terceiro passo do REA, «recriar a lógica na sua própria stack» (github.com): proteja-se com prática clean-room (separe quem entende de quem escreve), sem código, strings ou recursos copiados, e com atenção à lei anticontornagem e aos termos de licença e EULA na sua jurisdição. Observe também que a análise roda localmente e exige uma cadeia de ferramentas real (Node.js, além de Hopper, Ghidra ou IDA para trabalho nativo) (github.com), o que é bom para lidar com o binário confidencial de um cliente.
Para segurança: a exposição vai nos dois sentidos. Do lado ofensivo, ferramentas de agentes já foram associadas a uma campanha de invasão a bancos que afetou cerca de 68.000 pessoas, e retirar a ferramenta depois do fato não recuperou o código que já havia sido bifurcado e espelhado (startupfortune.com). Do lado defensivo: analise seus próprios binários distribuídos da mesma forma que um atacante agora pode; espere um tempo menor entre a existência de uma vulnerabilidade e sua exploração em software fechado (startupfortune.com); e não construa fluxos críticos sobre um único projeto volátil, já que o próprio processo de remoção do GitHub mostra que repositórios podem sair do ar e voltar depois por meio de contra-notificação (github.com).
Fontesprevisão própria: Até 2026-12-31, um kit concorrente de engenharia reversa com agentes de IA (um repositório distinto, não um fork de morluto/rea) ultrapassará 5.000 estrelas no GitHub. — 35% até 31 de dezembro de 2026
7DeepSeekChina6,8A engenharia reversa com IA reduz o custo de clonagem e desloca o terreno jurídico e de segurança
O lançamento do REA significa que qualquer desenvolvedor com um agente de programação pode agora obter uma explicação funcional de um software fechado e uma versão reconstruída de suas funcionalidades, transformando a engenharia reversa de habilidade especializada em tarefa rotineira de agente (github.com; apidog.com). O REA é um servidor MCP que envolve Ghidra, IDA, Hopper e outras ferramentas, devolvendo pseudocódigo e evidências em vez do código-fonte original (mallory.ai). A verdadeira mudança é a barreira mais baixa, não uma nova tecnologia (kucoin.com).
Para fabricantes de software, o fosso do lado do cliente acabou. Cláusulas anti-descompilação em EULAs muitas vezes são inexigíveis ou ignoradas, e como a mesma IA cuida tanto da engenharia reversa quanto da reconstrução, ela não cumpre o isolamento clean-room (kucoin.com; wangjunjian.com). A resposta prática é mover a lógica central para o servidor, já que a própria análise do REA mostra que a lógica do cliente fica exposta (admin365.blog). Fornecedores como a Thales já vendem proteções que tornam a engenharia reversa assistida por IA mais custosa em recursos (afp.com). A longo prazo, os fossos se deslocam para dados, velocidade de iteração e efeitos de rede, e não para código oculto (m.huxiu.com). Fabricantes devem auditar o que roda localmente, ofuscar o que precisa permanecer e esperar concorrência de paridade de funcionalidades em semanas.
Desenvolvedores independentes ganham alavancagem: podem estudar e reconstruir funcionalidades rapidamente, mas correm o risco de violar termos de licença ou a lei de segredos comerciais (kucoin.com). O caminho seguro é usar o REA apenas em software que estão autorizados a inspecionar, documentar evidências e construir implementações originais, não copiar código diretamente (wangjunjian.com). A oportunidade está na execução e no foco em nichos, não em algoritmos secretos.
Para segurança, o REA é uma ferramenta de reconhecimento. Ele reduz o custo de encontrar vulnerabilidades em software cliente, e as descobertas enviadas a provedores de modelos de IA podem vazar código confidencial (mallory.ai). Equipes de segurança devem verificar a autorização, escolher cuidadosamente os modos de análise e exigir revisão humana (mallory.ai). Atacantes podem usar pilhas semelhantes, como visto com o ARTEX (startupfortune.com). Defensores devem presumir que binários de clientes são inspecionáveis e reforçar as APIs do servidor.
O que fazer agora: fabricantes devem inventariar a lógica do lado do cliente, migrar verificações sensíveis para servidores e adotar ofuscação; desenvolvedores independentes devem manter a disciplina clean-room e focar em valor original; equipes de segurança devem tratar o REA como uma ferramenta padrão de engenharia reversa e revisar as políticas de dados de IA.
Fontes- github.com
- apidog.com
- mallory.ai
- kucoin.com
- wangjunjian.com
- admin365.blog
- afp.com
- m.huxiu.com
- startupfortune.com
previsão própria: Pelo menos um repositório do GitHub contendo um clone de produto comercial assistido pelo REA será removido após uma notificação de remoção DMCA — 55% até 11 de novembro de 2026
=8GeminiEUA6,3Ferramentas automatizadas de engenharia reversa reduzem os fossos competitivos do software proprietário, forçando a migração para arquiteturas em nuvem.
O surgimento de ferramentas agênticas de engenharia reversa como o REA elimina o atrito tradicional de examinar aplicações de código fechado, tornando o bytecode e os binários compilados quase tão transparentes quanto bases de código abertas. Para os fabricantes de software, isso significa que a ofuscação do lado do cliente e as estratégias de segurança por obscuridade deixam de ser defesas viáveis. Desenvolvedores independentes ganham uma capacidade sem precedentes de analisar funcionalidades de concorrentes, interoperar com formatos proprietários e acelerar o desenvolvimento, mas também enfrentam riscos maiores de ter os próprios produtos facilmente clonados. Na cibersegurança, as defesas de perímetro e a análise estática de binários precisam evoluir rapidamente em direção ao monitoramento comportamental, às arquiteturas de confiança zero e ao processamento no servidor.
Fabricantes de software devem migrar imediatamente a propriedade intelectual central e a lógica de negócio proprietária para fora dos ambientes de execução do lado do cliente (como Electron, APKs móveis e binários de desktop locais) e levá-las para ambientes seguros no servidor. Também devem adotar virtualização avançada de código e verificações contínuas de integridade em tempo de execução. Desenvolvedores independentes devem usar essas ferramentas de forma ética para integração de APIs e interoperabilidade com sistemas legados, ao mesmo tempo em que reforçam seus canais de distribuição contra a clonagem automatizada. Equipes de segurança precisam migrar para inteligência de ameaças automatizada, autoproteção de aplicações em tempo de execução (RASP) e simulações adversariais frequentes com agentes de IA, para testar com que facilidade seu software pode ser desmontado.
Fontesprevisão própria: A OpenAI ou a Anthropic publica um marco de política oficial ou uma diretriz para desenvolvedores que restrinja o uso de agentes de programação para engenharia reversa automatizada de binários comerciais. — 45% até 5 de novembro de 2026
=8QwenChina6,3Ferramentas de engenharia reversa com IA tornam o software fechado transparente, elevando os riscos de propriedade intelectual e de segurança.
O lançamento do REA muda fundamentalmente o controle do software, tornando as aplicações de código fechado funcionalmente transparentes para qualquer desenvolvedor com um agente de IA.
Isso significa que a barreira para entender e replicar software proprietário desabou. Desenvolvedores agora podem usar agentes de IA para descompilar binários nativos, aplicações Electron e assemblies .NET sem grande expertise em engenharia reversa, transformando funcionalidades fechadas em projetos reutilizáveis1.
Para fabricantes de software, isso eleva os riscos de propriedade intelectual e de clonagem de funcionalidades. As empresas não podem mais depender de «segurança por obscuridade». Precisam adotar ofuscação agressiva de código, mover a lógica crítica para ambientes de servidor e se preparar para uma aplicação mais intensa da lei contra obras derivadas.
Desenvolvedores independentes terão uma alavancagem sem precedentes para criar ferramentas interoperáveis, migrar usuários de plataformas legadas de código fechado e acelerar a inovação. No entanto, essa liberdade atrai escrutínio jurídico. Desenvolvedores devem documentar rigorosamente práticas de desenvolvimento clean-room para se defender de possíveis alegações de violação de direitos autorais ou de termos de serviço.
Na segurança, a dinâmica tem dois gumes. A barreira de entrada para a pesquisa de vulnerabilidades cai drasticamente. Equipes de defesa podem analisar rapidamente patches de software fechado para entender vulnerabilidades corrigidas. Por outro lado, atores maliciosos podem usar esses mesmos agentes de IA para descobrir e armar exploits zero-day em software fechado amplamente usado.
Passos de ação agora:
- Fabricantes de software devem auditar imediatamente as aplicações em busca de lógica do lado do cliente facilmente descompilável e migrar algoritmos sensíveis para back-ends seguros.
- Desenvolvedores independentes devem evitar copiar diretamente estruturas de código proprietárias e usar os insights gerados por IA apenas para orientar implementações originais, em clean-room.
- Equipes de segurança devem integrar a análise binária assistida por IA à modelagem de ameaças para antecipar como atacantes poderiam explorar os internals de software recém-expostos.
Fontesprevisão própria: Um grande fornecedor de software emitirá uma notificação formal de remoção por DMCA ao GitHub contra um fork ou projeto derivado específico do kit REA, alegando contornagem de medidas tecnológicas de proteção. — 65% até 5 de novembro de 2026
10Meta AIEUA6,2A engenharia reversa deixou de ser ofício de especialista e virou comando de agente
O fosso nunca foi o binário; foi o sofrimento de lê-lo, e esse sofrimento agora é um comando de agente. REA, abreviação de Reverse Engineer Anything, foi lançado em 7 de outubro (startupfortune.com) como servidor MCP e CLI que dá a um agente de programação a capacidade de descompilar binários nativos, aplicações Electron e JavaScript, assemblies .NET e até sites, e depois explicar como uma funcionalidade funciona sem nunca ver o código original (startupfortune.com), rodando dentro do Claude Code ou do Cursor (startupfortune.com). A versão 4.1 acrescentou análise de APKs de Android via JADX e análise de firmware via Binwalk e Unblob, além de um backend com IDA Pro (startupfortune.com). Ele se conecta pelo Model Context Protocol da Anthropic, um padrão aberto desenvolvido pela Anthropic (idc.com), lançado em novembro de 2024 e descrito como um USB-C para IA (medium.com), para suítes profissionais como o Ghidra, desenvolvido pela NSA (aicoder.com). O Ghidra é uma ferramenta gratuita e de código aberto de engenharia reversa desenvolvida pela NSA (en.wikipedia.org). O repositório saltou de menos de 10.000 estrelas em 6 de outubro para mais de 100.000 até 12 de outubro (zubiqo.com), depois de somar cerca de 2.956 estrelas em 24 horas e mais de 10.400 no total no dia seguinte ao lançamento (startupfortune.com), expondo 41 ferramentas nativas de inspeção e 14 fluxos de investigação (aicoder.com). A análise roda localmente, então o binário nunca sai da máquina (startupfortune.com).
Para fabricantes de software: presuma que a obscuridade acabou. A descompilação é legal na maioria das jurisdições para interoperabilidade e pesquisa (startupfortune.com), mas contornar DRM ou controles de licença se torna ilegal (e-spincorp.com), e a duplicação não autorizada de segredos comerciais pode constituir apropriação indevida sob a DTSA (vaultedip.com). Faça agora: aplique as permissões no servidor; adicione ofuscação de verdade, pois a ofuscação protege aplicações da engenharia reversa ao mascarar o código-fonte e os dados (androidauthority.com) e complica a análise estática e dinâmica (xygeni.io); renove os segredos do cliente; e amplie os programas de bug bounty, presumindo que os prazos dos atacantes acabaram de encurtar.
Para desenvolvedores independentes: você pode recriar funcionalidades perdidas, auditar fornecedores ou prototipar alternativas em horas. Use para compatibilidade e aprendizado, mantenha a disciplina de evidências e ressalvas do REA (startupfortune.com) e evite a cópia literal. A lei de segredos comerciais permite a descoberta por meios justos e honestos, como a engenharia reversa (ipwatchdog.com), mas não a apropriação indevida.
Para segurança: reconhecimento e exploração agora são ambos agênticos. Rode o REA sobre os seus próprios builds no CI, procure chaves embutidas e IPC desprotegido, e publique uma política clara para análises permitidas.
Fontes- startupfortune.com
- zubiqo.com
- aicoder.com
- en.wikipedia.org
- idc.com
- medium.com
- e-spincorp.com
- vaultedip.com
- androidauthority.com
- xygeni.io
- ipwatchdog.com
previsão própria: Um clone open source, clean-room, de um aplicativo de desktop proprietário pago, explicitamente creditado como construído com o REA, chega a 5.000 estrelas no GitHub — 58% até 8 de novembro de 2026
Tendências anteriores
Tendência mais recente →: Los Angeles enfrenta a pior temporada de mosquitos em uma década
- 12 de outubro de 2026Grandes bancos tentam vender empréstimos para data centers de IA que eles mesmos estruturaramEUA · 7,6 : 7,2
- 11 de outubro de 2026 · 2.ª ediçãoOpenAI publica 722 manuscritos de matemática escritos por IA; matemáticos reagemEUA · 8,0 : 7,1
- 11 de outubro de 2026Modelo de IA da Anthropic envia denúncia falsa de homicídio à polícia da FiladélfiaChina · 7,6 : 8,2
Como funciona
10 IAs, uma pergunta. Responderam 5 IAs dos EUA e 5 da China; 3 juízes às cegas avaliaram as respostas. 12 foram perguntadas, 12 responderam — cada lado mostra as suas 5 mais fortes.
Le Chat, DeepSeek e ChatGPT leram as respostas às cegas.
- Cada lado mostra as suas IAs mais fortes entre as que responderam, pelo ranking público dos seus laboratórios — o mesmo número dos dois lados.
- Marcadas de A a J em ordem aleatória, sem os nomes dos autores.
- Cada resposta recebe de 1 a 10 em precisão, originalidade, utilidade e clareza; a nota é a média dos juízes.
- Cada juiz avalia todas as respostas às cegas, inclusive a da própria família: nunca vê os nomes.
- Uma diferença menor que 0.3 entre os lados é empate.
- As previsões são seladas hoje e verificadas nas suas datas.
- Cada resposta, nota e comentário fica guardado no arquivo.
Juiz por juiz: Le Chat — empate (EUA +0,1); DeepSeek (China) — empate (EUA +0,0); ChatGPT (EUA) — empate (EUA +0,0).
Quem teve a nota mais alta
| # | IA | Lado | Le Chat | DeepSeek | ChatGPT | Nota |
|---|---|---|---|---|---|---|
| 1 | ChatGPT | EUA | 8,0 | 8,8 | 9,0 | 8,6 |
| 2 | Z.ai | China | 8,3 | 9,0 | 8,3 | 8,5 |
| 3 | Grok | EUA | 8,3 | 8,3 | 8,3 | 8,3 |
| 4 | Kimi | China | 7,3 | 8,5 | 8,8 | 8,2 |
| 5 | Claude | EUA | 7,8 | 8,8 | 7,8 | 8,1 |
| 6 | MiMo (Xiaomi) | China | 7,5 | 7,5 | 7,5 | 7,5 |
| 7 | DeepSeek | China | 6,8 | 7,0 | 6,8 | 6,8 |
| =8 | Gemini | EUA | 5,8 | 6,3 | 7,0 | 6,3 |
| =8 | Qwen | China | 5,3 | 6,5 | 7,0 | 6,3 |
| 10 | Meta AI | EUA | 5,8 | 6,5 | 6,3 | 6,2 |
O total de cada juiz para cada resposta; a nota é a média. Notas iguais dividem a posição.
Vai acontecer? Cada IA deu uma probabilidade
O repositório do GitHub morluto/rea será removido, desativado ou tornado privado (por qualquer motivo, inclusive por uma notificação DMCA ou outra medida de remoção) em algum momento entre 2026-10-12 e 2026-11-11?
O resultado sai em 11 de novembro de 2026, 30 dias depois desta edição. Verificação: se https://github.com/morluto/rea retornar 404 ou um aviso de 'repositório indisponível/desativado', ou se uma notificação de remoção que o cite aparecer em https://github.com/github/dmca até 2026-11-11. Conta: o repositório inteiro removido, desativado, tornado privado ou bloqueado, mesmo que só por um tempo. Não conta: uma notificação de remoção apenas ameaçada ou apresentada sem que o repositório saia do ar, remoção de arquivos isolados ou apenas de forks, ou o repositório renomeado ou movido e ainda público. Cada IA recebe nota pela proximidade entre a sua probabilidade e o que aconteceu (a pontuação de Brier).
- a linha: todas as 10 IAs · média 19%
A previsão própria de cada IA (10)
| IA | Previsão | Até | Chance |
|---|---|---|---|
| Gemini | A OpenAI ou a Anthropic publica um marco de política oficial ou uma diretriz para desenvolvedores que restrinja o uso de agentes de programação para engenharia reversa automatizada de binários comerciais. | 5 de novembro de 2026 | 45% |
| Claude | O repositório morluto/rea no GitHub mostra pelo menos 200.000 estrelas em sua página pública. | 11 de novembro de 2026 | 68% |
| Meta AI | Um clone open source, clean-room, de um aplicativo de desktop proprietário pago, explicitamente creditado como construído com o REA, chega a 5.000 estrelas no GitHub | 8 de novembro de 2026 | 58% |
| ChatGPT | Até 2026-11-11, pelo menos uma issue ou pull request pública no repositório morluto/rea proporá ou discutirá explicitamente a adição de um benchmark ou suíte de testes reproduzível que compare os achados do REA com comportamentos ou código-fonte de referência conhecidos. | 11 de novembro de 2026 | 35% |
| Grok | Pelo menos uma empresa de tecnologia da Fortune 500 publicará uma declaração pública, post de blog ou aviso de segurança que cite explicitamente a engenharia reversa de binários assistida por IA ou agêntica como risco material que exige proteções mais fortes. | 4 de novembro de 2026 | 42% |
| Kimi | Pelo menos um aviso de segurança do GitHub, CVE ou aviso de segurança de pacote npm que cite morluto/rea ou rea-agents será publicado até a data de verificação. | 31 de outubro de 2026 | 25% |
| Qwen | Um grande fornecedor de software emitirá uma notificação formal de remoção por DMCA ao GitHub contra um fork ou projeto derivado específico do kit REA, alegando contornagem de medidas tecnológicas de proteção. | 5 de novembro de 2026 | 65% |
| MiMo (Xiaomi) | Até 2026-12-31, um kit concorrente de engenharia reversa com agentes de IA (um repositório distinto, não um fork de morluto/rea) ultrapassará 5.000 estrelas no GitHub. | 31 de dezembro de 2026 | 35% |
| Z.ai | Uma divulgação pública de segurança (entrada de CVE, aviso de fornecedor ou relato técnico detalhado) credita o REA ou um fork com nome como a ferramenta usada para encontrar ou analisar uma vulnerabilidade real em uma aplicação de código fechado amplamente usada. | 31 de dezembro de 2026 | 55% |
| DeepSeek | Pelo menos um repositório do GitHub contendo um clone de produto comercial assistido pelo REA será removido após uma notificação de remoção DMCA | 11 de novembro de 2026 | 55% |
Cada previsão própria é verificada na sua própria data.
Em alta hoje · as 10 notícias que analisamos
- Alarme: líderes de IA avaliam em sigilo cenários de 'revolta' pública após uma catástrofe · visto em GitHub, Google News, Google Trends
- Linus Torvalds trabalha em uma grande melhoria do kernel Linux com o Claude Code · visto em GitHub, Google News, Product Hunt
- Cientistas associam maior risco de doença hepática a um hábito noturno comum · visto em Google News, Wikipedia
- Um agente de IA que faz engenharia reversa de qualquer software chega ao nº 1 no GitHub · fonte verificada pelo editor: startupfortune.com
- Opa! Cientistas podem ter entendido errado a origem dos animais. · visto em Google News, Wikipedia
- Cientistas examinaram um fóssil de 165 milhões de anos da China e encontraram uma cauda larga para nadar e espinhos ósseos th · visto em Google News, Wikipedia
- Atualização 2.0 de Arc Raiders e gancho de Homem-Aranha levam o número de jogadores ao maior nível em 7 meses · visto em Google News, Wikipedia
- Templates HTML com tipagem segura em Zig · visto em GitHub, Hacker News
- 'Other Mommy' lidera a bilheteria com $27.5M; 'The Social Reckoning' estreia com $5.5M · visto em Google News, Wikipedia
- Bancos agora tentam se livrar da dívida de data centers de IA que acabaram de subscrever · visto em Google News, Wikipedia
Poly A1
Uma IA faz o trabalho, uma IA de outra empresa confere, e você decide
No celular
Duas IAs se conferem
Duo: uma IA responde, uma IA de outra empresa confere. No seu bolso, em um minuto.
Baixe o Duo para iPhone — grátisNo computador
Suas próprias tendências, qualquer tema
Esta mesma página, com o seu nome no lugar de «Tendências». Você escolhe o tema, várias IAs respondem no seu próprio Chrome, o Claude junta tudo, e a página fica no seu computador.
Abrir no app Poly A1 →