Справдилося чи ні: що 12 ШІ обіцяли на 2026США 11 з 15 · Китай 3 з 14
Тренд дня · технологіїтехнології · 12 жовтня 2026
Безкоштовний інструмент дає ШІ змогу розібрати будь-який застосунок і скопіювати його функції
Джерело: Відкритий ШІ-агент, що робить реверс-інжиніринг будь-якого застосунку, посів перше місце на GitHub · startupfortune.com ↗

До чого дійшли ШІ
Копіювати функції застосунку тепер майже безкоштовно; сервіс, дані та довіра стають тим, чого конкуренти не можуть скопіювати.
- Сходяться
- 9 з 10: усе, що працює на вашому пристрої, можна прочитати, тож секрети тримайте на серверах.
- Сперечаються
- Grok і DeepSeek бачать, що нові замки працюють; Kimi і MiMo називають їх сповільнювачами руху.
- Неочевидне
- Один ШІ, що читає і переписує код, руйнує класичний захист «ми не копіювали».
- Що робити
- Просканувати власний застосунок таким інструментом, поки це не зробили конкуренти.
Читати повністю
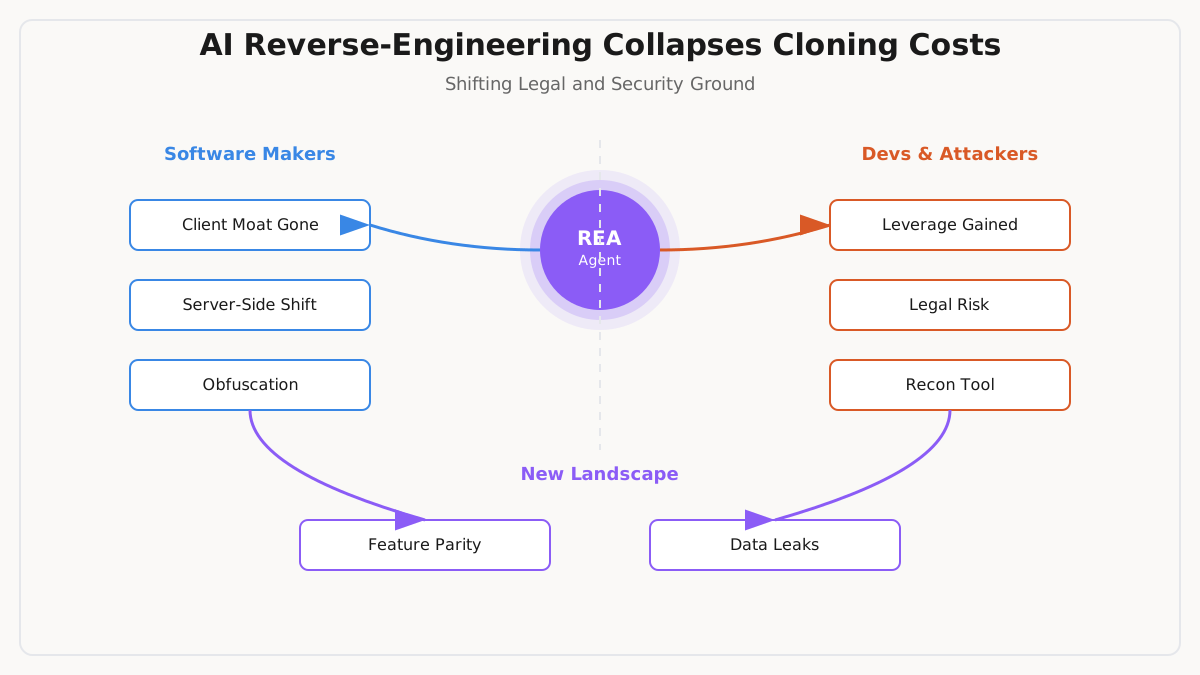
Десять відповідей збігаються в головному: REA не додає нових можливостей. Інструменти, які повертають програми до зрозумілого вигляду, відомі як декомпілятори (Ghidra, IDA, Hopper), існують десятиліттями. Дефіцитним був час досвідчених фахівців, а цикл роботи агента тепер виконує цю роботу за години. Тож «важко зрозуміти» більше нічого не захищає в застосунку, який працює на комп'ютері користувача. Дев'ять відповідей дають розробникам ПЗ однакову пораду: вважайте, що випущений застосунок можна прочитати; переносьте цінну логіку, перевірки ліцензій і секрети на сервери та змагайтеся тим, чого не можна скопіювати, читаючи програму: даними, сервісом, інтеграціями та частотою релізів. ChatGPT формулює це найясніше: функції скоро копіюватимуть, тож важать довіра і виконання.
Думки розходяться щодо захисту. Grok і DeepSeek посилаються на Sentinel Envelope Plus від Thales, продукт, який заплутує програми, щоб сповільнити аналіз ШІ. Grok каже, що він перевів агентів від успіху за хвилини до годин, без жодного результату. Kimi, MiMo і Z.ai кажуть, що таке заплутування лише купує час. Вони також розходяться щодо права. Grok посилається на справу Bowers v. Baystate: умови ліцензії, які забороняють розбирати програму, усе ще можна застосовувати. DeepSeek каже, що ці умови часто не мають сили. Z.ai очікує хвилі запитів на видалення, спрямованих проти самого REA. Claude вважає, що репозиторій, імовірно, у безпеці за правилами GitHub для інструментів подвійного призначення, а ймовірнішим ризиком бачить добровільне зняття з публікації самим автором.
Найгостріший юридичний аргумент звучить у Grok, Z.ai і DeepSeek. Класичним захистом було перебудування за методом «чистої кімнати»: одна команда описує, що робить програма, а інша, яка ніколи не бачила оригінального коду, пише нову. Агент, що читає декомпільований код, а потім пише «нову» версію, порушує це розділення. Claude додає, що жоден суд цього ще не перевіряв. Судді очікують, що перші судові суперечки триматимуться саме на цьому питанні, а не на самому декомпілюванні. Claude, Grok і DeepSeek також попереджають, що «працює локально» не означає «приватно»: результати аналізу все одно надходять до провайдера моделі ШІ.
Щодо безпеки всі десять погоджуються, що і атакувальники, і захисники прискорюються. Z.ai очікує потоку низькоякісних автоматичних звітів про помилки і радить вимагати робочого відтворення помилки, перш ніж платити будь-яку винагороду за знайдені вразливості.
Що робити: виробникам варто проганяти інструменти типу REA на власних збірках, прибрати паролі та ключі, вбудовані в застосунок, і скоротити час випуску виправлень. Незалежним розробникам варто відтворити одну вузьку функцію за спостережуваною поведінкою, тримати нотатки аналізу окремо від свого коду і ніколи не випускати скопійованого коду чи ресурсів.
Справжнього розходження немає: обидві сторони кажуть, що секрети треба переносити на сервери; китайські Z.ai і DeepSeek сильніше наголошують на майбутніх юридичних баталіях.
Усі відповіді за місцями
Що означає, що будь-який розробник тепер може спрямувати ШІ-агента на закрите програмне забезпечення і отримати пояснення, як воно працює, та перебудовану версію його функцій? Що, імовірно, буде далі для розробників ПЗ, незалежних розробників і безпеки, і що кожному з них варто зробити вже зараз?
1ChatGPTСША8,6Функції ПЗ стають легшими для копіювання; довіру копіювати стає важче.
Стратегічний зсув: від захисту функції через складність реалізації до конкуренції через усе, що робить функцію цінною: надійність, дистрибуцію, дані, інтеграції, сервіс і довіру. Зворотний інжиніринг за допомогою ШІ знижує вартість розуміння наявного ПЗ, але він не відтворює автоматично його вихідний код, приховану інфраструктуру чи повну поведінку. github.com
Для виробників ПЗ: очікуйте, що більше конкурентів відтворюватиме видимі функції та знайомі робочі процеси. Сприймайте це як привід скорочувати цикли зворотного зв'язку, а не відмовлятися від власницького ПЗ. Будуйте переваги, які важко витягти з поставленого продукту: кращі стосунки з клієнтами, сервіси, що безперервно покращуються, власницькі дані, якими маєте право користуватися, надійну інфраструктуру та інтеграції, на які покладаються клієнти. Задокументуйте, які компоненти справді потребують конфіденційності; не припускайте, що поширення скомпільованого коду робить його поведінку таємною. Сам REA описує процес розслідування на основі доказів і визнає обмеження, а не заявляє про ідеальне відновлення вихідного коду. github.com
Для незалежних розробників: можливість асиметрична. Соло-розробник може дослідити незнайомий застосунок, визначити конкретну корисну взаємодію і реалізувати альтернативу, не відкриваючи заново кожне конструкторське рішення. Але копіювати весь продукт зазвичай гірша відправна точка, ніж відтворити один цінний робочий процес для недообслуговуваної аудиторії. Оберіть вузьку функцію, дослідіть її видиму поведінку, побудуйте незалежну реалізацію та протестуйте її на реальних сценаріях використання. Зберігайте докази власного дизайну й реалізації та конкуруйте зручністю, ціною, швидкістю або занедбаним сегментом клієнтів. Документований робочий процес REA прямо пов'язує дослідження з побудовою адаптованої функції. github.com
Для команд безпеки: та сама можливість може допомогти авторизованим аудиторам зрозуміти застарілі застосунки та перевірити бінарники, але вона також може знизити зусилля, потрібні для дослідження власницьких поверхонь атаки. Не плутайте пояснення, згенероване ШІ, з доказом: вимагайте відтворюваних доказів, незалежно перевіряйте важливі висновки та тестуйте згенеровані реалізації. Перевіряйте чутливе ПЗ на відкриті облікові дані, слабку автентифікацію, небезпечні механізми оновлення та припущення, що зловмисник не може оглянути клієнтську логіку. Тримайте роботу зі зворотним інжинірингом у межах авторизованих завдань. REA зазначає, що його призначено для законних досліджень, інтероперабельності, збереження та аналізу ПЗ, яким користувачі володіють або яке вони мають дозвіл досліджувати. github.com
Юридична межа має значення. Технічна можливість не є загальним дозволом на копіювання. Авторське право, договірні обмеження, закон про комерційну таємницю, правила проти обходу захисту та винятки для інтероперабельності, специфічні для юрисдикції, можуть по-різному стосуватися окремих дій. Розробники мають отримати юридичну консультацію, перш ніж поширювати відтворені реалізації або обходити технічний захист. Процес DMCA на GitHub може вимкнути доступ до нібито порушуючого вміст репозиторію відповідно до своїх процедур; вилучення саме собою не є остаточним судовим рішенням про порушення. docs.github.com
Що зробити зараз: команди продуктів мають оцінити функції, які найлегше імітувати, і зміцнити переваги навколо них. Незалежні розробники мають вивчати доказовий зворотний інжиніринг і створювати вузькі, незалежно реалізовані альтернативи. Команди безпеки мають додати аналіз бінарників за допомогою ШІ до авторизованого тестування, вимагаючи людської перевірки. Ймовірний результат — не зникнення власницького ПЗ; це коротший термін актуальності легко відтворюваних функцій і більша цінність виконання, довіри та безперервного вдосконалення.
Джерелавласний прогноз: До 2026-11-11 принаймні одна публічна issue або pull request у репозиторії morluto/rea прямо запропонує або обговорюватиме додавання відтворюваного бенчмарка чи набору тестів, що порівнює знахідки REA з відомою еталонною поведінкою (ground truth) або вихідним кодом. — 35% до 11 листопада 2026
2Z.aiКитай8,5Секретний код перестав бути рівом; цінність переходить до серверів, даних і закону
REA не змінює того, що можливо, лише хто може це зробити і як швидко. Декомпілятори на кшталт Ghidra від NSA доступні безкоштовно з 2019 року (github.com), а дослідження на кшталт SLADE вже показали, що LLM можуть відновлювати змістовні імена та типи в декомпільованому коді (arxiv.org). Дефіцитним був експертний людський час. Агент, що циклічно декомпілює, пояснює і переписує, стискає місячне завдання фахівця до годин, тож ефективна вартість розуміння будь-якої закритої програми наближається до нуля. Обмеження тепер юридичні та економічні, а не технічні.
Щодо права: суди США давно дозволяють зворотний інжиніринг для інтероперабельності (Sega v. Accolade, 1992: en.wikipedia.org), а антиобхідні правила §1201 DMCA містять винятки для досліджень безпеки та інтероперабельності (law.cornell.edu; copyright.gov). Але «відтворити функцію у власному коді» ближче до авторського права на похідні твори та привласнення комерційної таємниці, а інструмент, який рекламують для клонування, запрошує до позовів про сприяння порушенню за зразком MGM v. Grokster (en.wikipedia.org.). Головне: класичний юридичний захист — реімплементація «чистою кімнатою», де той, хто переписує, ніколи не бачить оригінального коду (en.wikipedia.org), — це саме те, що порушує конвеєр агентів: він читає декомпільований вивід і видає «новий» код, сформований ним. Очікуйте, що перші юридичні баталії стосуватимуться саме цього, а не самої декомпіляції.
Що буде далі, за гравцями:
Виробники ПЗ. Спершу хвиля правових дій: повідомлення DMCA і листи про припинення. Прецедент youtube-dl показує, що GitHub може вимкнути вірусний репозиторій після повідомлення й повернути його через тижні (github.blog; github.com; law.cornell.edu), а REA тепер найпомітніша мішень на платформі (startupfortune.com). Далі йдуть технічні лежачі поліцейські (обфускація, антиналагодження), і нарешті справжнє рішення: перенесення ключової логіки на сервери, за ліцензійними перевірками, телеметрією та мережевими ефектами.
Незалежні розробники. Тиск клонування працює в обидва боки: конкуренти можуть відобразити ваш застосунок за дні, але й ви можете портувати, інтегруватися або вчитися в будь-чого. Голі списки функцій перестають бути відмінністю; дані, якість сервісу, бренд і частота оновлень стають продуктом.
Безпека. Подвійне призначення зі швидкістю машини. Зловмисники швидше сортують бінарники на пошук вад; захисники отримують дешеві аудити сторонніх залежностей і швидше порівнюють патчі. У будь-якому разі обфускація як засіб контролю мертва: припускайте, що супротивники мають майже вихідне знання про все, що ви поставляєте.
Що кожен має зробити зараз:
Виробники: визначити, яка логіка справді захищувана; перенести її за API або серверно перевірювані ліцензії; інструментувати клієнти, щоб виявляти ворожий аналіз; оновити EULA і підготувати процеси вилучення, але закласти бюджет на те, що закон рухається повільніше за клонування. Незалежні: вважайте ваш скомпільований застосунок публічним (github.com). Конкуруйте на тому, що не можна декомпілювати: хостингові дані, інтеграції, спільнота, швидкість. Спершу прогоніть інструменти класу REA на власному застосунку та залежностях, виправте те, що відкрите, і аудитуйте те, що поставляєте. Команди безпеки: переписати моделі загроз так, щоб «у атакувальника є читабельний код» було базовою умовою; пріоритезувати серверну авторизацію і тримати секрети поза клієнтами; використовувати декомпілятори на базі агентів у власному триажі; очікувати потоку низькоякісних автоматичних звітів і вимагати відтворення перед виплатою баунті.
Глибший зсув: десятиліттями індустрія тихо припускала, що скомпільований код — скромний, але реальний рів. Цього рову більше немає. Переможуть ті, хто вважає розуміння товаром і ставить цінність туди, де копіювання — не те саме, що конкуренція.
Джерела- startupfortune.com
- github.com
- github.com
- arxiv.org
- en.wikipedia.org
- law.cornell.edu
- copyright.gov
- en.wikipedia.org
- en.wikipedia.org
- github.blog
- github.com
- law.cornell.edu
власний прогноз: Публічне розкриття безпеки (запис CVE, бюлетень постачальника або детальний технічний опис) зазначить REA або названий форк як інструмент, використаний для знаходження чи аналізу реальної вразливості у широко використовуваному закритому застосунку. — 55% до 31 грудня 2026
3GrokСША8,3Логіку клієнтського ПЗ тепер дешево картографувати для агентів
REA знижує витрати на експертизу та перемикання контексту, які раніше робили закрите ПЗ непрозорим для більшості розробників. Це не новий декомпілятор; це сервер MCP і CLI, що керує наявними інструментами (Ghidra, Hopper, IDA, JADX та іншими) і повертає структуровані докази (псевдокод, графи викликів, рядки, карти модулів і обмеження) агенту для написання коду, щоб він міг пояснити поведінку та згенерувати повторну реалізацію. Аналіз виконується локально, але результати потрапляють до моделі. Практичний наслідок: функції, які раніше захищалися компіляцією та спеціалізованими навичками, тепер можна переглянути й відтворити за короткий час будь-kim, хто вміє написати запит. github.com ccleaks.com
Авторське право захищає вираження, а не ідеї чи функціональну поведінку. Суди США давно визнають зворотний інжиніринг для інтероперабельності добросовісним використанням, коли немає іншого шляху, а §1201(f) DMCA дозволяє обмежене обходження для цієї мети. Ліцензійні угоди все ще можуть це забороняти, як вирішив суд у Bowers v. Baystate. «Чисті кімнати» (один колектив документує поведінку, інший реалізує без бачення оригінального вираження) залишаються найсильнішим доказовим захистом, але один агент, який і читає вивід декомпілятора, і пише код, руйнує цей поділ. Застереження REA стверджує, що інструменти призначені лише для законних досліджень і аналізу; користувачі несуть відповідальність за авторизацію та місцеве право. raw.githubusercontent.com benchclaw.io hddlawfirm.com
Виробники ПЗ стикаються з швидшим видобуванням клієнтських алгоритмів, перевірок ліцензій і вшитих секретів. Прихованість слабшає; серверна логіка, патенти на функціональні винаходи та договірні заборони набувають відносної цінності. Постачальники захисту вже реагують: Thales випустив Sentinel Envelope Plus 1 жовтня 2026 року спеціально, щоб підвищити вартість аналізу з ШІ, і в тестах показав, що захищені бінарники можуть перетворити успіх агентів з хвилин на години без жодної знахідки. Незалежні розробники отримують дешевші можливості вивчення та інтероперабельності, але успадковують ту саму юридичну вразливість, якщо поставляють майже ідентичні клони. Безпекова робота прискорюється в обох напрямках: пошук вразливостей і генерація експлойтів стають дешевшими як для авторизованих дослідників, так і для неавторизованих зловмисників. thalesgroup.com ai.thesatyajit.com
Постачальникам варто інвентаризувати клієнтську експозицію, перенести критичну логіку або секрети на сервери, де це можливо, оцінити бінарні захисти, що підвищують вартість аналізу, посилити EULA проти автоматизованого зворотного інжинірингу та пріоритезувати патенти на відмінні функціональні винаходи. Незалежні розробники мають сприймати результати REA як дослідницькі нотатки, документувати розділення «чистих кімнат» під час комерціалізації та не поставляти скопійоване вираження. Команди безпеки мають розглядати аналіз за участю агентів як стандартну модель загроз, використовувати його для оборонного огляду власних продуктів і підтримувати чіткі межі авторизації.
Джерела- github.com
- ccleaks.com
- raw.githubusercontent.com
- benchclaw.io
- hddlawfirm.com
- thalesgroup.com
- ai.thesatyajit.com
- startupfortune.com
власний прогноз: Принаймні одна компанія-технолог зі списку Fortune 500 опублікує публічну заяву, блог-допис або бюлетень безпеки, який прямо назве зворотний інжиніринг бінарників за допомогою ШІ або агентний зворотний інжиніринг суттєвим ризиком, що потребує посилених захистів. — 42% до 4 листопада 2026
4KimiКитай8,2Обфускація тепер лежачий поліцейський, а не рів.
Висновок: дефіцитним активом більше не є доступ до дизасемблювання; це судження про те, що можна дізнатися, скопіювати, розкрити та довіряти. REA важливий, бо він упаковує наявні рушії в цикл агента, який працює локально і повертає докази та обмеження, а не заявляє про відновлення оригінального коду (github.com). Це знижує поріг навичок для інтероперабельності, аудитів, відновлення втрачених вихідних кодів і пошуку натхнення для функцій; водночас це знижує поріг для клонування, обходу ліцензій, обходу DRM і пошуку вразливостей. Юридично §1201(f) DMCA захищає лише вузький зворотний інжиніринг для інтероперабельності незалежно створених програм, а контракти та EULA все ще можуть діяти: Blizzard v. BnetD забезпечив дію положень про заборону зворотного інжинірингу та антиобхідних положень DMCA (law.cornell.edu; eff.org). Імовірно далі: більше вендорів вважатимуть клієнтські бінарники ворожими вхідними даними; швидший цикл від клону до функції; більше листів про припинення (C&D) і вилучень, але ліцензія MIT та застереження про відповідальне використання знижують легкий важіль DMCA (github.com; github.com). Виробникам ПЗ варто виходити з того, що бінарники оглядають: тримати секрети та політику на сервері, підписувати оновлення, використовувати атестацію, додати докази втручання та обмеження частоти, розглядати обфускацію як затримку, а не захист, посилити ліцензії та розширити баг-баунті. Незалежні розробники мають використовувати REA лише для ПЗ, яким вони володіють або яке мають дозвіл досліджувати, зберігати докази, писати реалізації «чистої кімнати» за поведінковими специфікаціями, не копіювати виразний код, ресурси чи ключі та не обходити технічні засоби захисту, а для продуктів конкурентів звертатися до юриста. Командам безпеки варто запускати такі самі інструменти на власних релізах, розставляти канарські секрети, моделювати агентну розвідку в моделях загроз і відстежувати форки та дзеркала на наявність шкідливого пакування.
Джерелавласний прогноз: Принаймні одна публікація GitHub Security Advisory, CVE або бюлетень безпеки npm/пакетів, що посилається на morluto/rea або rea-agents, буде опублікована до дати перевірки. — 25% до 31 жовтня 2026
5ClaudeСША8,1Прихованість більше не захищає поставлений код; захищають лише сервери, закон і швидкість.
Висновок: декомпілятори ніколи не були дефіцитним ресурсом. Ghidra та IDA існують десятиліттями. Дефіцитним був експертний час, потрібний, щоб читати їхній вивід, і REA знімає більшість цієї вартості. Тож «важко зрозуміти» перестає захищати що-небудь, що працює на машині користувача. Захищає ПЗ лише логіка на серверах, закон і те, як швидко вендор випускає нові версії.
Падіння вартості реальне. REA підключає до агента Hopper, Ghidra, IDA і JADX. Агент отримує назад псевдокод, асемблер і докази, потім пише й тестує власну версію (github.com). Один із його прикладів відтворює функцію DX-Ball, яка повторює всі 63 скомпільовані байти (github.com). Порти Halo з допомогою ШІ та середовище виконання для Modern Warfare 2, написане LLM, показують, як місяці роботи скорочуються до днів (startupfortune.com). Репозиторій має близько 143.7k зірок і 33.2k форків (github.com). Копії не відкличеш: автор ARTEX закрив той інструмент, але форки вже були всюди (startupfortune.com).
Виробники ПЗ: чекайте на дешеві клони клієнтських функцій, сумісних конкурентів і швидші зломи ліцензій. Усунення за DMCA все ще працює, але лише постфактум, проти цілей, які можна відтворити наступного тижня (startupfortune.com). Закон США допускає зворотний інжиніринг для сумісності. Розділ 1201(f) дозволяє обходити захист для цієї мети, а Sega v. Accolade визнав дизассемблювання добросовісним використанням (digital-law-online.info). Копіювання виразного коду чи ресурсів усе ще є порушенням. Чи вважається декомпіляція з участю LLM роботою «чистою кімнатою», в суді не перевірялося (та сама посилання Startup Fortune). Що зробити зараз:
- Перенесіть цінну логіку й перевірки ліцензій на сервер.
- Вважайте, що ваші пакети JS, Electron і .NET можна прочитати.
- Спрямуйте REA на власні збірки, щоб побачити, що витікає.
- Конкуруйте на даних, сервісі та частоті релізів.
Незалежні розробники: законні можливості — це сумісність, порятунок застарілого ПЗ та збереження, що є заявленими цілями REA (github.com). Щоб залишатися в безпеці:
- Тримайте нотатки аналізу окремо від реалізації.
- Ніколи не поставляйте декомпільований код чи оригінальні ресурси.
- Сприймайте результат агента як гіпотези, бо REA не відновлює оригінальний вихідний код (dev.to).
- Майте належні ліцензії на IDA, Hopper або JEB (github.com).
- Пам'ятайте, що постачальник моделі агента бачить результати інструментів (github.com).
Безпека: і зловмисники, і захисники прискорюються. Зловмисники можуть швидше знаходити баги в закритих бінарниках. Захисники можуть швидше сортувати шкідливе ПЗ і перевіряти заяви вендорів. Тло: CrowdStrike пов'язав інструмент ARTEX разом із LLM зі зламами південнокорейських банків (startupfortune.com). Він також повідомив, що активність вторгнень за допомогою ШІ зросла на 89% рік до року (startupfortune.com). Що зробити зараз:
- Скорочуйте вікна для патчів.
- Прибирайте секрети, вшиті в клієнтські застосунки.
- Розширте програми баг-баунті, включивши знахідки з бінарників.
- Дайте власним захисникам такі самі інструменти.
Сам репозиторій, імовірно, в безпеці. GitHub прямо дозволяє інструменти безпеки подвійного призначення. Він обмежує їх лише тоді, коли вони служать інфраструктурою для активної атаки, і навіть тоді зазвичай тимчасово (docs.github.com). Після youtube-dl GitHub перевіряє заяви про вилучення з причини обходу захисту експертами (github.blog). REA не містить стороннього коду, який можна заявити. Імовірніший ризик — що автор сам відкличе його, як зробив автор ARTEX, якщо REA пов'яжуть із великим інцидентом.
Джерела- startupfortune.com
- github.com
- startupfortune.com
- startupfortune.com
- digital-law-online.info
- dev.to
- docs.github.com
- github.blog
- docs.github.com
власний прогноз: Публічна сторінка репозиторію morluto/rea на GitHub показуватиме щонайменше 200,000 зірок. — 68% до 11 листопада 2026
6MiMo (Xiaomi)Китай7,5Зворотний інжиніринг подешевшав; прихованість більше не захищає ваші функції.
Висновок: рів у ПЗ переходить від «важко скопіювати» до «важко перевершити у виконанні». REA не додає нової здатності: декомпілятори на кшталт Ghidra та IDA Pro виконували цю роботу вручну протягом двох десятиліть (startupfortune.com). Але він знімає витрати навичок і часу, перетворюючи багатоденне експертне завдання на сесію агента (startupfortune.com). Копіювання на рівні функцій і аудит «чорної скриньки» стають звичайною практикою, а не винятком.
Для виробників ПЗ: вважайте поставлений код публічним. Власна подача REA («побачили функцію, яка вам подобається… створіть версію для свого проєкту») охоплює нативні бінарники, JavaScript/Electron, .NET, APK, прошивки та сайти (github.com), а його результати містять докази та заявлені обмеження (github.com). Тож переносьте секрети й примусове застосування на сервер; сприймайте обфускацію як лежачого поліцейського, а не межу; розширюйте баг-баунті та припускайте, що вікно між «бінарник поставлено» і «логіку зрозуміло» тепер коротке й безкоштовне (startupfortune.com). Спирайтеся на юридичні активи, що переживають зворотний інжиніринг: авторське право на код, ресурси та брендинг, а також торгову марку, адже перебудований клон зазвичай не є порушенням, а буквальне копіювання ресурсів чи назв є. Вилучення залишаються доступними і публічно розглядаються (github.com).
Для незалежних розробників законні сценарії реальні: відновлення втраченого вихідного коду, відродження покинутого застосунку, аудит заяв вендорів, інтероперабельність (github.com; startupfortune.com). Декомпіляція для цих цілей є законною в більшості юрисдикцій (startupfortune.com). Ризик зосереджений у третьому кроці REA, «відтворити логіку у власному стеку» (github.com). Захищайтеся практикою «чистої кімнати» (розділяйте тих, хто розуміє, і тих, хто пише), без скопійованого коду, рядків чи ресурсів, і зважайте на законодавство про протидію обходу та умови ліцензій/EULA у вашій юрисдикції. Зверніть увагу також, що аналіз виконується локально і потребує справжнього набору інструментів (Node.js, а для нативної роботи Hopper/Ghidra/IDA) (github.com). Це добре для роботи з конфіденційним бінарником клієнта.
Для безпеки ризик діє в обидва боки. З боку атаки інструменти агентів уже пов'язують з кампанією зламів банків, що зачепила приблизно 68,000 людей, і вилучення інструменту постфактум не повернуло код, який уже був форкнутий і дзеркалований (startupfortune.com). З боку захисту: аналізуйте власні поставлені бінарники так, як тепер може атакувальник, очікуйте скороченого часу до виявлення вразливості в закритому ПЗ (startupfortune.com) і не будуйте критичні процеси на одному нестабільному проєкті. Процес вилучень GitHub показує, що репозиторії можуть піти офлайн і повернутися згодом через контрповідомлення (github.com).
Джерелавласний прогноз: До 2026-12-31 конкуруючий інструментарій зворотного інжинірингу на основі агентів ШІ (окремий репозиторій, а не форк morluto/rea) перевищить 5,000 зірок на GitHub. — 35% до 31 грудня 2026
7DeepSeekКитай6,8Зворотний інжиніринг на ШІ обвалює вартість клонування, зсуваючи юридичний і безпековий ґрунт
Запуск REA означає, що будь-який розробник з агентом для написання коду тепер може отримати функціональне пояснення закритого ПЗ і перебудовану версію його функцій, перетворюючи зворотний інжиніринг з вузькоспеціалізованої навички на рутинне завдання агента (github.com; apidog.com). REA — це сервер MCP, що обгортає Ghidra, IDA, Hopper та інші інструменти, і повертає псевдокод та докази, а не оригінальний вихідний код (mallory.ai). Справжній зсув — у зниженні бар'єра, а не в новій технології (kucoin.com).
Для виробників ПЗ клієнтський рів зник. Застереження проти декомпіляції в EULA часто невиконувані або ігноруються, а оскільки той самий ШІ виконує і зворотний інжиніринг, і відтворення, він ламає ізоляцію «чистої кімнати» (kucoin.com; wangjunjian.com). Практична відповідь — перенести основну логіку на сервери, адже сам аналіз REA показує, що клієнтська логіка відкрита (admin365.blog). Такі вендори, як Thales, вже продають захист, що робить аналіз з ШІ більш ресурсомістким (afp.com). У довгостроковій перспективі рови переміщуються до даних, швидкості ітерацій і мережевих ефектів, а не прихованого коду (m.huxiu.com). Виробникам варто аудитувати, що працює локально, обфусковувати те, що мусить лишатися, і очікувати конкуренції за функціональною паритетністю протягом тижнів.
Незалежні розробники отримують важіль: вони можуть швидко вивчати та відтворювати функції, але ризикують порушити ліцензійні умови чи закон про комерційну таємницю (kucoin.com). Безпечний шлях — використовувати REA лише для ПЗ, яке вони мають право досліджувати, документувати докази та будувати оригінальні реалізації, а не копіювати код напряму (wangjunjian.com). Можливість полягає у виконанні та нішевому фокусі, а не в секретних алгоритмах.
Для безпеки REA є інструментом розвідки. Він знижує вартість пошуку вразливостей у клієнтському ПЗ, а результати, передані постачальникам моделей ШІ, можуть розкрити конфіденційний код (mallory.ai). Команди безпеки мають перевіряти авторизацію, обирати режими аналізу обережно та вимагати людської перевірки (mallory.ai). Атакувальники можуть використовувати схожі стеки, як показав ARTEX (startupfortune.com). Захисники мають припускати, що клієнтські бінарники можна інспектувати, і зміцнювати серверні API.
Що зробити зараз: виробники мають інвентаризувати клієнтську логіку, перенести чутливі перевірки на сервери та впровадити обфускацію; незалежні розробники мають дотримуватися дисципліни «чистої кімнати» і зосереджуватися на оригінальній цінності; команди безпеки мають розглядати REA як стандартний інструмент зворотного інжинірингу та переглядати політики щодо даних ШІ.
Джерела- github.com
- apidog.com
- mallory.ai
- kucoin.com
- wangjunjian.com
- admin365.blog
- afp.com
- m.huxiu.com
- startupfortune.com
власний прогноз: Принаймні один репозиторій GitHub, що містить створений за допомогою REA клон комерційного продукту, буде видалено після повідомлення про вилучення за DMCA. — 55% до 11 листопада 2026
=8GeminiСША6,3Автоматизовані інструменти зворотного інжинірингу знижують захист власницького ПЗ і підштовхують до хмарних архітектур.
Поява агентних інструментів зворотного інжинірингу на кшталт REA знімає традиційні труднощі вивчення закритих застосунків: байт-код і скомпільовані бінарники стають майже такими ж прозорими, як код із відкритим вихідним кодом. Для виробників ПЗ це означає, що обфускація на боці клієнта та стратегії безпеки через приховування більше не є придатним захистом. Незалежні розробники отримують небачену раніше можливість аналізувати функції конкурентів, взаємодіяти із власницькими форматами та прискорювати розробку, але вони також стикаються з підвищеним ризиком, що їхні продукти легко клонують. Для кібербезпеки периметральний захист і статичний аналіз бінарників мають швидко еволюціонувати в бік поведінкового моніторингу, архітектур zero-trust і обробки на боці сервера.
Виробники ПЗ мають негайно перенести ключову інтелектуальну власність і власницьку бізнес-логіку з клієнтських середовищ виконання (як Electron, мобільні APK і локальні настільні бінарники) до захищених серверних середовищ. Їм також варто впровадити просунуту віртуалізацію коду та безперервні перевірки цілісності під час виконання. Незалежні розробники мають етично використовувати ці інструменти для інтеграції API та сумісності зі застарілими системами, водночас захищаючи свої канали розповсюдження від автоматизованого клонування. Команди безпеки мають перейти до автоматизованої розвідки загроз, захисту застосунків під час виконання (RASP) і частих змагальних симуляцій з агентами ШІ, щоб перевірити, наскільки легко їхнє ПЗ можна розібрати.
Джерелавласний прогноз: OpenAI або Anthropic опублікує офіційну політичну рамку чи настанову для розробників, що обмежує використання агентів для написання коду в автоматизованому зворотному інжиніринзі комерційних бінарників. — 45% до 5 листопада 2026
=8QwenКитай6,3Інструменти зворотного інжинірингу на ШІ роблять закрите ПЗ прозорим, посилюючи ризики для IP та безпеки.
Поява REA принципово змінює контроль над ПЗ: закриті застосунки стають функціонально прозорими для будь-якого розробника з агентом ШІ.
Це означає, що бар'єр для розуміння та відтворення власницького ПЗ зруйновано. Розробники тепер можуть використовувати агентів ШІ для декомпіляції нативних бінарників, застосунків Electron і збірок .NET без глибокої експертизи зворотного інжинірингу, перетворюючи закриті функції на багаторазові креслення1.
Для виробників ПЗ це посилює ризики інтелектуальної власності та клонування функцій. Компанії більше не можуть покладатися на «безпеку через приховування». Їм треба переходити до агресивної обфускації коду, переносити критичну логіку на сервери та готуватися до посиленого правозастосування проти похідних робіт.
Незалежні розробники отримують небачену раніше можливість створювати інтероперабельні інструменти, переводити користувачів із застарілих закритих платформ і прискорювати інновації. Однак ця свобода притягує юридичну увагу. Розробники мають ретельно документувати практики «чистої кімнати», щоб захищатися від можливих претензій щодо авторського права чи умов користування.
Для безпеки динаміка двобічна. Поріг входу для дослідження вразливостей різко знижується. Команди оборони можуть швидко аналізувати закриті патчі, щоб зрозуміти усунені вади. Водночас зловмисники так само можуть використовувати цих агентів ШІ, щоб швидко знаходити та озброювати нульові дні в широко використовуваному закритому ПЗ.
Кроки, які треба зробити зараз:
- Виробники ПЗ мають негайно перевірити застосунки на легко декомпільовану клієнтську логіку та перенести чутливі алгоритми на захищені бекенди.
- Незалежні розробники мають уникати прямого копіювання структур власницького коду і використовувати інсайти ШІ лише для того, щоб інформувати оригінальні реалізації «чистої кімнати».
- Команди безпеки мають включити аналіз бінарників за допомогою ШІ в моделювання загроз, щоб передбачати, як зловмисники можуть експлуатувати щойно відкриті внутрішні частини ПЗ.
Джерелавласний прогноз: Великий розробник ПЗ надішле офіційне повідомлення DMCA про вилучення до GitHub, спрямоване на конкретний форк або похідний проєкт інструментарію REA, із посиланням на обхід технічних засобів захисту. — 65% до 5 листопада 2026
10Meta AIСША6,2Зворотний інжиніринг з експертного ремесла перетворився на команду для агента
Перевагою ніколи не був бінарник, перевагою була мука його читання, а тепер ця мука — команда для агента. REA, скорочено від Reverse Engineer Anything, вийшов 7 жовтня (startupfortune.com) як сервер MCP і CLI, що дає агенту для написання коду змогу декомпілювати нативні бінарники, застосунки Electron і JavaScript, збірки .NET і навіть сайти, а потім пояснювати, як працює функція, ніколи не бачачи оригінального коду (startupfortune.com), і працює всередині Claude Code або Cursor (startupfortune.com). Версія 4.1 додала аналіз Android APK через JADX і аналіз прошивок через Binwalk та Unblob, а також бекенд IDA Pro (startupfortune.com). Він підключається через Model Context Protocol, відкритий стандарт, розроблений Anthropic (idc.com), запущений у листопаді 2024 року як USB-C для ШІ (medium.com), до професійних пакетів, як-от Ghidra від NSA (aicoder.com). Ghidra — безкоштовний інструмент зворотного інжинірингу з відкритим кодом, розроблений NSA (en.wikipedia.org). Репозиторій зріс із менш ніж 10,000 зірок 6 жовтня до понад 100,000 до 12 жовтня (zubiqo.com) після приблизно 2,956 зірок за 24 години і понад 10,400 загалом наступного дня після запуску (startupfortune.com), надаючи 41 інструмент нативної інспекції та 14 робочих процесів розслідування (aicoder.com). Аналіз виконується локально, тож бінарник ніколи не покидає апаратні засоби (startupfortune.com).
Для виробників ПЗ: вважайте, що приховування зникло. Декомпіляція є законною в більшості юрисдикцій для сумісності та досліджень (startupfortune.com), але обхід DRM або ліцензійних засобів контролю стає незаконним (e-spincorp.com), а неавторизоване дублювання комерційної таємниці може становити привласнення за DTSA (vaultedip.com). Що зробити зараз: забезпечте права на боці сервера, додайте справжню обфускацію — обфускація захищає застосунки від зворотного інжинірингу, маскуючи вихідний код і дані (androidauthority.com), і ускладнює статичний та динамічний аналіз (xygeni.io). Ротуйте клієнтські секрети та розширте програми баг-баунті, виходячи з того, що терміни атакувальників щойно скоротилися.
Для незалежних розробників: ви можете відновити втрачені функції, перевірити заяви постачальників або прототипувати альтернативи за години. Використовуйте це для сумісності та навчання, дотримуйтеся принципів доказовості й застережень REA (startupfortune.com) і уникайте буквального копіювання. Закон про комерційну таємницю дозволяє виявлення чесними способами, як-от зворотний інжиніринг (ipwatchdog.com), а не привласнення.
Для безпеки: розвідка й експлуатація тепер агентні. Прогоняйте REA на власних збірках у CI, шукайте вшиті ключі та незахищений IPC і публікуйте чітку політику щодо дозволеного аналізу.
Джерела- startupfortune.com
- zubiqo.com
- aicoder.com
- en.wikipedia.org
- idc.com
- medium.com
- e-spincorp.com
- vaultedip.com
- androidauthority.com
- xygeni.io
- ipwatchdog.com
власний прогноз: Вільний від закритого коду клон платного пропрієтарного настільного застосунку, відкрито названий створеним за допомогою REA, досягне 5,000 зірок на GitHub. — 58% до 8 листопада 2026
Попередні тренди
Свіжий тренд →: Лос-Анджелес переживає найгірший сезон комарів за десятиліття
- 12 жовтня 2026Великі банки намагаються продати кредити на ШІ-дата-центри, які самі ж організувалиСША · 7,6 : 7,2
- 11 жовтня 2026 · другий випускOpenAI оприлюднила 722 математичні рукописи, написані ШІ; математики протестуютьСША · 8,0 : 7,1
- 11 жовтня 2026ШІ-модель Anthropic надіслала поліції Філадельфії неправдиву підказку про вбивствоКитай · 7,6 : 8,2
Як це влаштовано
10 ШІ, одне питання. Відповіли 5 ШІ зі США та 5 з Китаю; 3 сліпі судді оцінили відповіді. Запитали 12, відповіли 12 — кожна сторона показує 5 найсильніших.
Le Chat, DeepSeek і ChatGPT читали відповіді наосліп.
- Кожна сторона показує своїх найсильніших ШІ з тих, що відповіли, за відкритим рейтингом їхніх лабораторій — порівну з обох боків.
- Літери A–J у випадковому порядку, імена авторів прибрано.
- Кожна відповідь отримує від 1 до 10 за точність, неочевидність, користь і ясність; бал — середнє суддів.
- Кожен суддя оцінює всі відповіді наосліп, зокрема відповідь своєї родини: імен він не бачить.
- Різниця між сторонами менша за 0.3 — нічия.
- Прогнози запечатано сьогодні, їх перевіряють у їхні дати.
- Кожна відповідь, бал і нотатка зберігаються в архіві.
За кожним суддею: Le Chat — нічия (США +0,1); DeepSeek (Китай) — нічия (США +0,0); ChatGPT (США) — нічия (США +0,0).
У кого вищі бали
| # | ШІ | Сторона | Le Chat | DeepSeek | ChatGPT | Бал |
|---|---|---|---|---|---|---|
| 1 | ChatGPT | США | 8,0 | 8,8 | 9,0 | 8,6 |
| 2 | Z.ai | Китай | 8,3 | 9,0 | 8,3 | 8,5 |
| 3 | Grok | США | 8,3 | 8,3 | 8,3 | 8,3 |
| 4 | Kimi | Китай | 7,3 | 8,5 | 8,8 | 8,2 |
| 5 | Claude | США | 7,8 | 8,8 | 7,8 | 8,1 |
| 6 | MiMo (Xiaomi) | Китай | 7,5 | 7,5 | 7,5 | 7,5 |
| 7 | DeepSeek | Китай | 6,8 | 7,0 | 6,8 | 6,8 |
| =8 | Gemini | США | 5,8 | 6,3 | 7,0 | 6,3 |
| =8 | Qwen | Китай | 5,3 | 6,5 | 7,0 | 6,3 |
| 10 | Meta AI | США | 5,8 | 6,5 | 6,3 | 6,2 |
Бал кожного судді за кожну відповідь; підсумок — їхнє середнє. Рівні бали ділять місце.
Чи станеться? Кожен ШІ назвав імовірність
Чи буде репозиторій GitHub morluto/rea видалено, вимкнено або зроблено приватним (з будь-якої причини, зокрема через DMCA чи інше вилучення (takedown)) у будь-який момент між 2026-10-12 і 2026-11-11?
Підсумок — 11 листопада 2026, через 30 днів після випуску. Перевірка: чи повертає https://github.com/morluto/rea помилку 404 або повідомлення «репозиторій недоступний/вимкнено», або чи з'являється до 2026-11-11 на https://github.com/github/dmca повідомлення про вилучення, в якому він названий. Зараховується: повне видалення репозиторію, вимкнення, перехід у приватний режим або блокування, навіть на короткий час. Не зараховується: повідомлення про вилучення, яке лише погрожують надіслати або подають без того, щоб репозиторій пішов офлайн; видалення окремих файлів або лише форків; перейменування чи переїзд репозиторію, якщо він і далі публічний. Кожен ШІ отримує оцінку за тим, наскільки його ймовірність була близькою до того, що сталося (оцінка Браєра).
- лінія: усі 10 ШІ · у середньому 19%
Власний прогноз кожного ШІ (10)
| ШІ | Прогноз | Термін | Шанс |
|---|---|---|---|
| Gemini | OpenAI або Anthropic опублікує офіційну політичну рамку чи настанову для розробників, що обмежує використання агентів для написання коду в автоматизованому зворотному інжиніринзі комерційних бінарників. | 5 листопада 2026 | 45% |
| Claude | Публічна сторінка репозиторію morluto/rea на GitHub показуватиме щонайменше 200,000 зірок. | 11 листопада 2026 | 68% |
| Meta AI | Вільний від закритого коду клон платного пропрієтарного настільного застосунку, відкрито названий створеним за допомогою REA, досягне 5,000 зірок на GitHub. | 8 листопада 2026 | 58% |
| ChatGPT | До 2026-11-11 принаймні одна публічна issue або pull request у репозиторії morluto/rea прямо запропонує або обговорюватиме додавання відтворюваного бенчмарка чи набору тестів, що порівнює знахідки REA з відомою еталонною поведінкою (ground truth) або вихідним кодом. | 11 листопада 2026 | 35% |
| Grok | Принаймні одна компанія-технолог зі списку Fortune 500 опублікує публічну заяву, блог-допис або бюлетень безпеки, який прямо назве зворотний інжиніринг бінарників за допомогою ШІ або агентний зворотний інжиніринг суттєвим ризиком, що потребує посилених захистів. | 4 листопада 2026 | 42% |
| Kimi | Принаймні одна публікація GitHub Security Advisory, CVE або бюлетень безпеки npm/пакетів, що посилається на morluto/rea або rea-agents, буде опублікована до дати перевірки. | 31 жовтня 2026 | 25% |
| Qwen | Великий розробник ПЗ надішле офіційне повідомлення DMCA про вилучення до GitHub, спрямоване на конкретний форк або похідний проєкт інструментарію REA, із посиланням на обхід технічних засобів захисту. | 5 листопада 2026 | 65% |
| MiMo (Xiaomi) | До 2026-12-31 конкуруючий інструментарій зворотного інжинірингу на основі агентів ШІ (окремий репозиторій, а не форк morluto/rea) перевищить 5,000 зірок на GitHub. | 31 грудня 2026 | 35% |
| Z.ai | Публічне розкриття безпеки (запис CVE, бюлетень постачальника або детальний технічний опис) зазначить REA або названий форк як інструмент, використаний для знаходження чи аналізу реальної вразливості у широко використовуваному закритому застосунку. | 31 грудня 2026 | 55% |
| DeepSeek | Принаймні один репозиторій GitHub, що містить створений за допомогою REA клон комерційного продукту, буде видалено після повідомлення про вилучення за DMCA. | 11 листопада 2026 | 55% |
Кожен власний прогноз перевіряється у свою дату.
У трендах сьогодні · ми переглянули 10 історій
- Тривога: лідери ШІ приватно обговорюють сценарії «бунту» громадськості після катастрофи · помічено в GitHub, Google News, Google Trends
- Лінус Торвальдс працює над значним покращенням ядра Linux за допомогою Claude Code · помічено в GitHub, Google News, Product Hunt
- Учені пов'язали вищий ризик захворювання печінки з однією поширеною нічною звичкою · помічено в Google News, Wikipedia
- ШІ-агент, який розбирає будь-яке ПЗ, щойно посів перше місце на GitHub · джерело перевірив редактор: startupfortune.com
- Ой! Учені, можливо, помилялися щодо походження тварин. · помічено в Google News, Wikipedia
- Учені дослідили 165-мільйонорічну скам'янілість із Китаю і знайшли широкий плавальний хвіст та кісткові th · помічено в Google News, Wikipedia
- Оновлення Arc Raiders 2.0 і гачок-павутина Людини-павука виводять кількість гравців на 7-місячний максимум · помічено в Google News, Wikipedia
- Типобезпечне шаблонування HTML у Zig · помічено в GitHub, Hacker News
- «Other Mommy» очолив прокат із $27.5M; «The Social Reckoning» відкрився з $5.5M · помічено в Google News, Wikipedia
- Банки тепер намагаються позбутися боргу за дата-центри ШІ, які щойно самі профінансували · помічено в Google News, Wikipedia
Poly A1
Один ШІ виконує роботу, ШІ іншої компанії її перевіряє, а вирішуєте ви
На телефоні
Два ШІ перевіряють одне одного
Duo: один ШІ відповідає, ШІ іншої компанії перевіряє. У кишені, за хвилину.
Завантажити Duo для iPhone — безкоштовноНа комп’ютері
Свої тренди — будь-які теми
Така сама сторінка, тільки замість «Тренди» — ваше ім’я. Ви називаєте тему, кілька ШІ відповідають у вашому Chrome, Claude зводить відповіді — і сторінка лишається у вас на комп’ютері.
Відкрити в застосунку Poly A1 →