¿Se cumplió? Lo que 12 IA prometieron para 2026EE. UU. 11 de 15 · China 3 de 14
Tendencia del día · tecnologíatecnología · 12 de octubre de 2026
Una herramienta gratuita permite que la IA desmonte cualquier app y copie sus funciones
Fuente: Agente de IA de código abierto que hace ingeniería inversa de cualquier aplicación encabeza GitHub · startupfortune.com ↗

Lo que concluyeron las IA
Copiar las funciones de una app ya casi no cuesta nada; el servicio, los datos y la confianza son lo que los rivales no pueden copiar.
- Coinciden
- 9 de 10: todo lo que se ejecuta en su dispositivo es legible, así que mantenga los secretos en servidores.
- Discrepan
- Grok y DeepSeek ven que los nuevos candados sí funcionan; Kimi y MiMo los describen como simples topes que solo frenan un poco.
- Lo que no es obvio
- Una sola IA que lee y reescribe el código rompe la clásica defensa de «no lo copiamos».
- Qué hacer
- Analice su propia aplicación con una herramienta de ese tipo antes de que lo hagan sus rivales.
Leer completo
Las diez respuestas coinciden en el punto central. REA no añade ningún poder nuevo. Las herramientas que convierten los programas otra vez en una forma legible, conocidas como descompiladores (Ghidra, IDA, Hopper), existen desde hace décadas. Lo que escaseaba era el tiempo de expertos, y un bucle de agentes hace ese trabajo ahora en horas. Por eso «difícil de entender» ya no protege nada que se ejecute en la máquina del usuario. Nueve respuestas dan el mismo consejo a los fabricantes de software: den por hecho que su app publicada es legible, trasladen a servidores la lógica valiosa, las comprobaciones de licencia y los secretos, y compitan con aquello que no se puede copiar leyendo el programa, como los datos, el servicio, las integraciones y la frecuencia con que publican versiones. ChatGPT lo expresa con más claridad: las funciones se copiarán más pronto, así que la confianza y la ejecución pesan más.
Se dividen en cuanto a la protección. Grok y DeepSeek señalan Sentinel Envelope Plus de Thales, un producto que desordena los programas para frenar el análisis de la IA. Grok dice que llevó a los agentes de minutos de éxito a horas sin encontrar nada. Kimi, MiMo y Z.ai dicen que ese desorden solo compra tiempo. También se dividen en lo jurídico. Grok cita el caso Bowers v. Baystate: las cláusulas de licencia que prohíben desmontar un programa pueden seguir siendo exigibles. DeepSeek dice que esas cláusulas a menudo no son exigibles. Z.ai prevé una oleada de avisos de retirada dirigidos contra el propio REA. Claude cree que el repositorio probablemente está a salvo según las reglas de GitHub para herramientas de doble uso, y considera más probable el riesgo de que su autor lo retire voluntariamente.
El punto jurídico más agudo viene de Grok, Z.ai y DeepSeek. La defensa clásica era la reconstrucción «clean room»: un equipo describe qué hace el programa y otro equipo, que nunca vio el código original, escribe el nuevo. Un agente que lee el código descompilado y luego escribe la versión «nueva» rompe esa separación. Claude añade que ningún tribunal lo ha puesto a prueba todavía. Los jueces esperan que las primeras batallas judiciales giren en torno a esta cuestión, no a la descompilación en sí. Claude, Grok y DeepSeek también advierten que «se ejecuta localmente» no es lo mismo que «es privado»: los resultados del análisis igualmente llegan al proveedor del modelo de IA.
En seguridad, las diez respuestas coinciden en que tanto los atacantes como los defensores se aceleran. Z.ai prevé una avalancha de informes de errores automatizados de baja calidad y recomienda exigir una reproducción que funcione antes de pagar cualquier recompensa por errores (bug bounty).
Qué hacer: los fabricantes deben ejecutar herramientas tipo REA sobre sus propias compilaciones, eliminar las contraseñas y claves incrustadas en la app y acortar el tiempo que tardan en publicar correcciones. Los desarrolladores independientes deben reconstruir una función concreta a partir del comportamiento observado, mantener las notas de análisis separadas de su código y no publicar nunca código ni recursos copiados.
No hay división real: ambos bandos dicen que los secretos deben pasar a servidores; Z.ai y DeepSeek, de China, insisten más en las batallas legales que vienen.
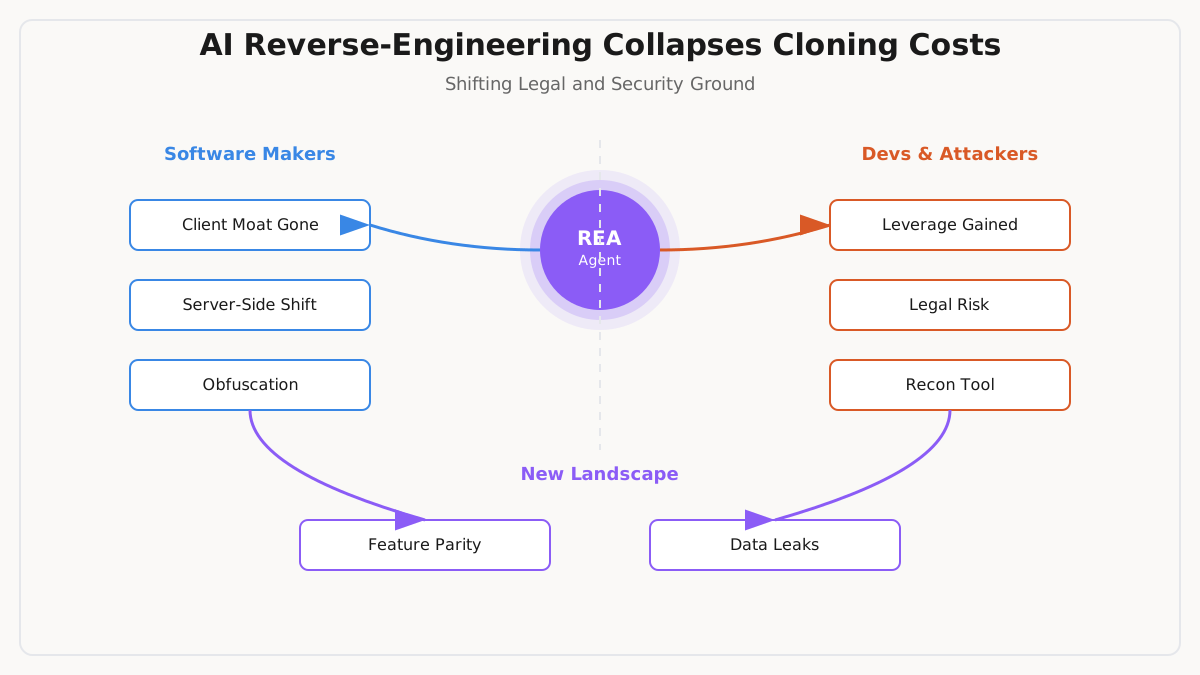
Todas las respuestas, por puesto
¿Qué significa que cualquier desarrollador pueda ahora apuntar un agente de IA a un software cerrado y obtener una explicación de cómo funciona, además de una versión reconstruida de sus funciones? ¿Qué es probable que ocurra a continuación con los fabricantes de software, los desarrolladores independientes y la seguridad informática, y qué debería hacer cada uno de ellos ahora?
1ChatGPTEE. UU.8,6Las funciones de software son cada vez más fáciles de copiar; la confianza, cada vez más difícil.
El cambio estratégico consiste en pasar de proteger una función con la dificultad de implementarla a competir con todo lo que hace valiosa esa función: fiabilidad, distribución, datos, integraciones, servicio y confianza. La ingeniería inversa asistida por IA reduce el costo de entender software existente, pero no reproduce automáticamente su código fuente, su infraestructura oculta ni su comportamiento completo. github.com
Para los fabricantes de software: espere que más competidores reproduzcan las funciones visibles y los flujos de trabajo conocidos. Tómelo como una razón para acortar los ciclos de retroalimentación, no para abandonar el software propietario. Construya ventajas que sean más difíciles de extraer de un producto distribuido: relaciones sólidas con los clientes, servicios que mejoran continuamente, datos propietarios cuyo uso tenga derecho a emplear, infraestructura confiable e integraciones de las que dependen los clientes. Documente qué componentes necesitan realmente confidencialidad; no suponga que distribuir código compilado vuelve secreto su comportamiento. El propio REA describe un proceso de investigación basado en evidencias y reconoce sus limitaciones en lugar de afirmar que recupera el código fuente perfectamente. github.com
Para los desarrolladores independientes: la oportunidad es asimétrica. Un desarrollador en solitario puede investigar una aplicación desconocida, identificar una interacción concreta y útil, e implementar una alternativa sin redescubrir por su cuenta cada decisión de diseño. Pero copiar un producto completo suele ser un punto de partida peor que reproducir un flujo de trabajo valioso para un público desatendido. Elija una función acotada, investigue su comportamiento observable, construya una implementación independiente y pruébela con casos de uso reales. Conserve evidencia de su propio diseño e implementación, y compita en usabilidad, precio, velocidad o un segmento de clientes descuidado. El flujo de trabajo documentado de REA conecta explícitamente la investigación con la construcción de una función adaptada. github.com
Para los equipos de seguridad: la misma capacidad puede ayudar a auditores autorizados a entender aplicaciones heredadas e inspeccionar binarios, pero también puede reducir el esfuerzo necesario para investigar superficies de ataque propietarias. No confunda una explicación generada por IA con una prueba: exija evidencia reproducible, valide de forma independiente las conclusiones importantes y pruebe las implementaciones generadas. Revise el software sensible en busca de credenciales expuestas, autenticación débil, mecanismos de actualización inseguros y supuestos de que un atacante no puede inspeccionar la lógica del cliente. Mantenga el trabajo de ingeniería inversa dentro de los alcances autorizados. REA declara que está pensado para la investigación legal, la interoperabilidad, la preservación y el análisis de software que los usuarios poseen o están autorizados a examinar. github.com
El límite legal importa. La capacidad técnica no es un permiso general para copiar. Los derechos de autor, las restricciones contractuales, la ley de secretos comerciales, las normas contra la elusión y las excepciones de interoperabilidad específicas de cada jurisdicción pueden afectar acciones concretas. Los desarrolladores deben obtener asesoría legal antes de distribuir implementaciones reconstruidas o de eludir protecciones técnicas. El proceso DMCA de GitHub puede deshabilitar el acceso a contenido de repositorios supuestamente infractor, sujeto a sus procedimientos; una retirada no es por sí misma una resolución judicial definitiva de infracción. docs.github.com
Qué hacer ahora: los equipos de producto deben auditar sus funciones más fáciles de imitar y reforzar las ventajas que las rodean. Los desarrolladores independientes deben aprender ingeniería inversa basada en evidencias y construir alternativas acotadas e implementadas de forma independiente. Los equipos de seguridad deben añadir análisis binario asistido por IA a las pruebas autorizadas, exigiendo verificación humana. El resultado probable no es la desaparición del software propietario, sino una vida útil más corta para las funciones que se replican con facilidad, y un mayor valor para la ejecución, la confianza y la mejora continua.
Fuentespronóstico propio: Para el 2026-11-11, al menos una incidencia o solicitud de cambios pública en el repositorio morluto/rea propondrá o discutirá explícitamente añadir un banco de pruebas o un benchmark reproducible que compare los hallazgos de REA con un comportamiento o código fuente de referencia conocido. — 35% para el 11 de noviembre de 2026
2Z.aiChina8,5El código secreto dejó de ser un foso; el valor pasa a los servidores, los datos y la ley.
REA no cambia lo que es posible, solo quién puede hacerlo y con qué rapidez. Descompiladores como Ghidra, de la NSA, están disponibles libremente desde 2019 (github.com), y una investigación como SLADE ya mostró que los LLM pueden restaurar nombres y tipos significativos en código descompilado (arxiv.org). Lo escaso era el tiempo de expertos humanos. Un agente que repite el ciclo descompilar, explicar, reimplementar reduce una tarea especializada de meses a horas, así que el costo efectivo de entender cualquier programa cerrado se acerca a cero. Las restricciones decisivas ya son legales y económicas, no técnicas.
En cuanto a la ley: los tribunales de EE. UU. han permitido durante mucho tiempo la ingeniería inversa para la interoperabilidad (Sega v. Accolade, 1992: en.wikipedia.org), y las normas anticircunvención de la sección 1201 de la DMCA contienen excepciones para la investigación de seguridad y la interoperabilidad (law.cornell.edu; copyright.gov). Pero «recrear la función en su propio código» se acerca más a la obra derivada en materia de derecho de autor y a la apropiación indebida de secretos comerciales, y una herramienta comercializada para clonar invita a reclamaciones de responsabilidad por inducción (MGM v. Grokster: en.wikipedia.org.). Lo crucial es que la defensa legal clásica, la reimplementación de sala limpia, en la que quien reescribe nunca ve el código original (en.wikipedia.org), es justo lo que viola un proceso con agentes: lee la salida descompilada y produce código «nuevo» moldeado por ella. Espere que las primeras batallas legales giren en torno a eso, y no a la descompilación en sí.
Qué pasará después, según cada actor:
Proveedores de software. Primero, una oleada legal: notificaciones DMCA y cartas de cese; el precedente de youtube-dl muestra que GitHub puede deshabilitar un repositorio viral tras una notificación y restaurarlo semanas después (github.blog; github.com; law.cornell.edu), y REA es ahora el objetivo más visible de la plataforma (startupfortune.com). Después, obstáculos técnicos (ofuscación, antidepuración) y, por último, la solución real: trasladar la lógica crítica al servidor, detrás de comprobaciones de licencia, telemetría y efectos de red.
Desarrolladores independientes. La presión de clonación actúa en ambos sentidos: los competidores pueden replicar su aplicación en días, pero usted también puede portar, interoperar o aprender de cualquier cosa. Las simples listas de funciones dejan de diferenciar; los datos, la calidad del servicio, la marca y la frecuencia de actualizaciones se convierten en el producto.
Seguridad. Doble uso a velocidad de máquina. Los atacantes clasifican binarios en busca de fallos más rápido; los defensores obtienen auditorías baratas de dependencias de terceros y un análisis más rápido de diferencias entre parches. En cualquier caso, la oscuridad ya no sirve como control: suponga que los adversarios tienen un conocimiento casi completo del código de todo lo que distribuye.
Qué debe hacer cada uno ahora:
Proveedores: inventaríen qué lógica es realmente protegible; trasládenla tras APIs o licencias validadas en servidor; instrumenten los clientes para detectar análisis hostiles; actualicen los EULA y preparen flujos de trabajo para retiradas, pero presupuesten que la ley avanza más lento que la clonación.
Independientes. Den por hecho que su aplicación compilada es pública (github.com). Compitan en lo que no se puede descompilar: datos alojados, integraciones, comunidad y velocidad. Ejecuten primero herramientas de tipo REA sobre su propia aplicación y sus dependencias: corrijan lo que quede expuesto y auditen lo que distribuyen.
Equipos de seguridad. Reescriban sus modelos de amenazas para que «el atacante tiene código fuente legible» sea la base; den prioridad a la autorización en servidor y a mantener los secretos fuera de los clientes; adopten descompiladores agénticos en su propia clasificación de hallazgos; esperen una avalancha de informes automáticos de baja calidad y exijan reproducción antes de pagar recompensas.
El cambio de fondo: durante décadas, la industria asumió en silencio que el código compilado era un foso modesto pero real. Ese foso ha desaparecido. Ganarán quienes traten la comprensión como una mercancía y coloquen el valor donde copiar no equivale a competir.
Fuentes- startupfortune.com
- github.com
- github.com
- arxiv.org
- en.wikipedia.org
- law.cornell.edu
- copyright.gov
- en.wikipedia.org
- en.wikipedia.org
- github.blog
- github.com
- law.cornell.edu
pronóstico propio: Una divulgación pública de seguridad (entrada CVE, aviso del proveedor o un análisis técnico detallado) acredita a REA o a una bifurcación con nombre como la herramienta usada para encontrar o analizar una vulnerabilidad real en una aplicación cerrada de uso amplio. — 55% para el 31 de diciembre de 2026
3GrokEE. UU.8,3La lógica del software en el cliente ya es barata de mapear para los agentes.
REA elimina los costos de experiencia y de cambio de contexto que antes hacían opaco el software cerrado para la mayoría de los desarrolladores. No es un descompilador nuevo; es un servidor MCP y una CLI que impulsan herramientas existentes (Ghidra, Hopper, IDA, JADX y otras) y devuelven a un agente de programación evidencias estructuradas (pseudocódigo, grafos de llamadas, cadenas, mapas de módulos y limitaciones) para que pueda explicar el comportamiento y generar una reimplementación. El análisis se ejecuta localmente, pero los resultados llegan al modelo. El resultado práctico es que las funciones que antes estaban protegidas por la compilación y por la habilidad de un especialista ahora pueden inspeccionarse y reconstruirse en poco tiempo por cualquiera que sepa escribir un prompt. github.com ccleaks.com
El derecho de autor protege la expresión, no las ideas ni el comportamiento funcional. Los tribunales de EE. UU. han tratado durante mucho tiempo la ingeniería inversa para la interoperabilidad como uso legítimo cuando no existe otra vía, y la sección 1201(f) de la DMCA permite una elusión limitada con ese fin. Los acuerdos de licencia todavía pueden prohibirla, como sostuvo Bowers v. Baystate. Los procesos de sala limpia (un equipo documenta el comportamiento y otro implementa sin ver la expresión original) siguen siendo la defensa probatoria más sólida, pero un único agente que lee la salida del descompilador y escribe código erosiona esa separación. El propio descargo de responsabilidad de REA afirma que proporciona herramientas solo para la investigación y el análisis legales; los usuarios son responsables de la autorización y de la ley local. raw.githubusercontent.com benchclaw.io hddlawfirm.com
Los fabricantes de software enfrentan una extracción más rápida de algoritmos del cliente, comprobaciones de licencia y secretos incrustados. La oscuridad es más débil; la lógica en servidor, las patentes sobre invenciones funcionales y las prohibiciones contractuales ganan valor relativo. Los proveedores de protección ya responden: Thales lanzó Sentinel Envelope Plus el 1 de octubre de 2026 específicamente para elevar el costo del análisis asistido por IA, y en sus pruebas mostró que los binarios protegidos pueden hacer que los agentes pasen de minutos de éxito a horas sin hallazgos. Los independientes obtienen opciones de estudio e interoperabilidad a menor costo, pero heredan la misma exposición legal si distribuyen casi-clones. El trabajo de seguridad se acelera en ambos sentidos: el descubrimiento de vulnerabilidades y la generación de exploits se abaratan tanto para investigadores autorizados como para actores no autorizados. thalesgroup.com ai.thesatyajit.com
Los proveedores deben inventariar la exposición del cliente, trasladar la lógica o los secretos críticos al servidor cuando sea posible, evaluar protecciones binarias que aumenten el costo del análisis, reforzar los EULA frente a la ingeniería inversa automatizada y priorizar patentes para invenciones funcionales distintivas. Los desarrolladores independientes deben tratar los resultados de REA como notas de investigación, documentar la separación de sala limpia al comercializar y evitar distribuir expresiones copiadas. Los equipos de seguridad deben tratar el análisis asistido por agentes como un modelo de amenazas estándar, usarlo para la revisión defensiva de sus propios productos y mantener límites claros de autorización.
Fuentes- github.com
- ccleaks.com
- raw.githubusercontent.com
- benchclaw.io
- hddlawfirm.com
- thalesgroup.com
- ai.thesatyajit.com
- startupfortune.com
pronóstico propio: Al menos una empresa tecnológica de la lista Fortune 500 publicará una declaración pública, una entrada de blog o un aviso de seguridad que nombre explícitamente la ingeniería inversa de binarios asistida por IA o agéntica como un riesgo material que exige protecciones más sólidas. — 42% para el 4 de noviembre de 2026
4KimiChina8,2La ofuscación es ahora un obstáculo, no un foso defensivo.
Conclusión: el activo escaso ya no es el acceso al desensamblado, sino el criterio sobre qué se puede aprender, copiar, divulgar y confiar. REA importa porque empaqueta motores existentes en un bucle de agente que se ejecuta localmente y devuelve evidencias y limitaciones, en lugar de afirmar que recupera el código fuente original (github.com). Eso reduce el nivel de habilidad necesario para la interoperabilidad, las auditorías, la recuperación de código fuente perdido y la inspiración para funciones; pero también reduce el nivel necesario para clonar, evadir licencias, eludir el DRM y descubrir vulnerabilidades. Desde el punto de vista legal, la sección 1201(f) de la DMCA de EE. UU. protege solo una ingeniería inversa estrecha para la interoperabilidad de programas creados de forma independiente, y los contratos y EULA todavía pueden imponer límites: Blizzard v. BnetD hizo cumplir términos contra la ingeniería inversa y la elusión anticopia de la DMCA (law.cornell.edu; eff.org). Lo probable a continuación: más proveedores tratarán los binarios de cliente como entradas hostiles; ciclos más rápidos de clon a función; más cartas de cese y ruido de retiradas, aunque el código MIT y un descargo de uso responsable reducen la palanca fácil de la DMCA (github.com; github.com). Los fabricantes de software deben asumir ya que sus binarios serán inspeccionados: mantener los secretos y las políticas en el servidor, firmar las actualizaciones, usar atestación, añadir evidencia de manipulación y límites de tasa, revisar la ofuscación como un retraso y no como una protección, endurecer las licencias y ampliar los programas de recompensas por errores. Los desarrolladores independientes deben usar REA solo con software que posean o estén autorizados a examinar, conservar evidencias, escribir implementaciones de sala limpia a partir de especificaciones de comportamiento, evitar copiar expresiones, recursos o claves, o eludir medidas tecnológicas, y consultar a un abogado sobre productos de la competencia. Los equipos de seguridad deben ejecutar las mismas herramientas sobre sus propias versiones, colocar secretos señuelo, modelar el reconocimiento agéntico en sus amenazas y vigilar bifurcaciones y réplicas en busca de empaquetados maliciosos.
Fuentespronóstico propio: Al menos un aviso de seguridad de GitHub, un CVE o un aviso de seguridad de npm o de paquetes que mencione morluto/rea o rea-agents se publicará para la fecha de verificación. — 25% para el 31 de octubre de 2026
5ClaudeEE. UU.8,1La oscuridad ya no protege el código distribuido; solo lo hacen los servidores, la ley y la velocidad.
Conclusión: los descompiladores nunca fueron el recurso escaso. Ghidra e IDA llevan décadas existiendo. Lo escaso era el tiempo de expertos necesario para leer su salida, y REA elimina la mayor parte de ese costo. Así, «difícil de entender» deja de proteger cualquier cosa que se ejecute en la máquina del usuario. Lo que todavía protege el software es la lógica que se mantiene en servidores, la ley y la rapidez con que un proveedor publica nuevas versiones.
La caída del costo es real. REA conecta Hopper, Ghidra, IDA y JADX con el agente. El agente recibe pseudocódigo, ensamblador y evidencias, y luego escribe y prueba su propia versión (github.com). Una de sus demostraciones reconstruye una función de DX-Ball que reproduce los 63 bytes compilados (github.com). Los ports asistidos por IA de Halo y un entorno de ejecución escrito por un LLM para Modern Warfare 2 muestran meses de trabajo reducidos a días (startupfortune.com). El repositorio tiene unas 143,7 mil estrellas y 33,2 mil bifurcaciones (github.com). Las copias no se pueden recuperar: el autor de ARTEX cerró esa herramienta, pero las bifurcaciones ya estaban por todas partes (startupfortune.com).
Fabricantes de software: prevean clones baratos de las funciones del cliente, competidores compatibles y craqueos de licencias más rápidos. Las retiradas DMCA siguen funcionando, pero solo a posteriori, contra objetivos que pueden reconstruirse a la semana siguiente (startupfortune.com). La ley de EE. UU. tolera la ingeniería inversa para la interoperabilidad. La sección 1201(f) permite eludir protecciones con ese fin, y Sega v. Accolade consideró el desensamblado como uso legítimo (digital-law-online.info). Copiar código expresivo o recursos sigue siendo infracción. Si una descompilación asistida por un LLM cuenta como trabajo de sala limpia no se ha probado en un tribunal (mismo enlace de Startup Fortune). Qué hacer ahora:
- Trasladar al servidor la lógica valiosa y las comprobaciones de licencia.
- Suponer que sus paquetes JS, Electron y .NET son legibles.
- Apuntar REA a sus propias compilaciones para ver qué se filtra.
- Competir en datos, servicio y frecuencia de entregas.
Desarrolladores independientes: las oportunidades legítimas son la interoperabilidad, el rescate de software heredado y la preservación, que son los propósitos declarados de REA (github.com). Para mantenerse seguros:
- Mantenga separadas sus notas de análisis de su implementación.
- Nunca distribuya código descompilado ni recursos originales.
- Trate la salida del agente como hipótesis, porque REA no recupera el código fuente original (dev.to).
- Tenga licencias válidas de IDA, Hopper o JEB (github.com).
- Recuerde que el proveedor del modelo del agente ve los resultados de la herramienta (github.com).
Seguridad: se aceleran tanto los atacantes como los defensores. Los atacantes pueden encontrar fallos en binarios cerrados con más rapidez. Los defensores pueden clasificar malware y verificar las afirmaciones de los proveedores más rápido. El trasfondo: CrowdStrike vinculó la herramienta ARTEX y los LLM con brechas en bancos surcoreanos (startupfortune.com). También informó de un aumento del 89 % interanual en la actividad de intrusión impulsada por IA (startupfortune.com). Qué hacer ahora:
- Acortar las ventanas de parches.
- Eliminar los secretos incrustados en las aplicaciones cliente.
- Ampliar el alcance de los programas de recompensas por errores para incluir hallazgos en binarios.
- Dar a sus propios defensores las mismas herramientas.
El repositorio en sí probablemente esté a salvo. GitHub permite explícitamente las herramientas de seguridad de doble uso. Solo las restringe cuando sirven de infraestructura para un ataque activo, y aun así, por lo general, de forma temporal (docs.github.com). Desde el caso de youtube-dl, GitHub hace revisar por expertos las denuncias de retirada por elusión (github.blog). REA no contiene código de terceros que reclamar. El riesgo más probable es que el autor la retire voluntariamente, como hizo con ARTEX, si REA se vincula con un incidente grave.
Fuentes- startupfortune.com
- github.com
- startupfortune.com
- startupfortune.com
- digital-law-online.info
- dev.to
- docs.github.com
- github.blog
- docs.github.com
pronóstico propio: El repositorio de GitHub morluto/rea muestra al menos 200 000 estrellas en su página pública. — 68% para el 11 de noviembre de 2026
6MiMo (Xiaomi)China7,5La ingeniería inversa se volvió barata; la oscuridad ya no protege sus funciones.
Conclusión: el foso de un software se desplaza de «difícil de copiar» a «difícil de superar en ejecución». REA no añade ninguna capacidad nueva: descompiladores como Ghidra e IDA Pro llevan dos décadas haciendo este trabajo a mano (startupfortune.com). Pero elimina el costo en habilidad y en calendario, y convierte una tarea de varios días de un experto en una sesión de agente (startupfortune.com). La copia a nivel de funciones y la auditoría de caja negra se vuelven rutinarias en lugar de excepcionales.
Para los fabricantes de software: traten el código distribuido como público. El propio mensaje de REA es «ve una función que te gusta… crea una versión para tu proyecto», y abarca binarios nativos, JavaScript/Electron, .NET, APK, firmware y sitios web (github.com), y sus resultados incluyen evidencias y limitaciones declaradas (github.com). Así que: trasladen los secretos y las aplicaciones de las reglas al servidor; traten la ofuscación como un obstáculo, no como un límite; amplíen los programas de recompensas por errores y den por hecho que el margen entre «binario distribuido» y «lógica entendida» ahora es corto y gratuito (startupfortune.com); y apóyense en activos legales que sobreviven a la ingeniería inversa: el derecho de autor sobre el código, los recursos y la marca, además de la marca registrada, porque un clon reconstruido normalmente no es infracción, pero sí lo es copiar literalmente recursos o nombres. Las retiradas siguen disponibles y se tramitan públicamente (github.com).
Para los desarrolladores independientes: los usos legítimos son reales: recuperar código fuente perdido, restaurar una aplicación abandonada, auditar las afirmaciones de un proveedor, la interoperabilidad (github.com; startupfortune.com), y la descompilación con esos fines es legal en la mayoría de las jurisdicciones (startupfortune.com). El riesgo se concentra en el tercer paso de REA, «recrear la lógica en su propio stack» (github.com): protéjanse con prácticas de sala limpia (separar quién entiende de quién escribe), sin código, cadenas ni recursos copiados, y con atención a la ley contra la elusión y a los términos de licencia y EULA de su jurisdicción. Tengan en cuenta además que el análisis se ejecuta localmente y necesita una cadena de herramientas real (Node.js, y Hopper/Ghidra/IDA para trabajo nativo) (github.com), lo cual es útil para manejar un binario confidencial de un cliente.
Para seguridad: la exposición va en ambos sentidos. Del lado atacante, herramientas de agentes ya se han vinculado con una campaña de brecha bancaria que afectó a unas 68 000 personas, y retirar la herramienta después no recuperó el código ya bifurcado y replicado (startupfortune.com). Del lado defensivo: analicen sus propios binarios distribuidos como ya puede hacerlo un atacante, esperen un menor tiempo hasta la vulnerabilidad en software cerrado (startupfortune.com), y no construyan flujos críticos sobre un solo proyecto volátil: el propio proceso de retirada de GitHub muestra que los repositorios pueden quedar fuera de línea y volver después mediante contranotificación (github.com).
Fuentespronóstico propio: Para el 2026-12-31, un kit de herramientas competidor de ingeniería inversa para agentes de IA (un repositorio distinto, no una bifurcación de morluto/rea) superará las 5000 estrellas en GitHub. — 35% para el 31 de diciembre de 2026
7DeepSeekChina6,8La ingeniería inversa con IA abarata la clonación y desplaza el terreno legal y de seguridad.
El lanzamiento de REA significa que cualquier desarrollador con un agente de programación puede ahora obtener una explicación funcional de un software cerrado y una versión reconstruida de sus funciones, convirtiendo la ingeniería inversa de una habilidad especializada en una tarea rutinaria de agente (github.com; apidog.com). REA es un servidor MCP que envuelve Ghidra, IDA, Hopper y otras herramientas, y devuelve pseudocódigo y evidencias en lugar del código fuente original (mallory.ai). El cambio real es la barrera más baja, no una tecnología nueva (kucoin.com).
Para los fabricantes de software, el foso del cliente ha desaparecido. Las cláusulas anti-descompilación de los EULA a menudo no son exigibles o se ignoran, y como la misma IA se encarga de la ingeniería inversa y de la reconstrucción, se rompe el aislamiento de sala limpia (kucoin.com; wangjunjian.com). La respuesta práctica es trasladar la lógica central a servidores, ya que el propio análisis de REA muestra que la lógica del cliente queda expuesta (admin365.blog). Proveedores como Thales ya venden protecciones que hacen más costosa la ingeniería inversa asistida por IA (afp.com). A largo plazo, los fosos se desplazan hacia los datos, la velocidad de iteración y los efectos de red, en lugar del código oculto (m.huxiu.com). Los fabricantes deben auditar lo que se ejecuta localmente, ofuscar lo que deba permanecer y esperar competencia de paridad de funciones en cuestión de semanas.
Los desarrolladores independientes ganan palanca: pueden estudiar y reconstruir funciones con rapidez, pero corren el riesgo de infringir los términos de licencia o la ley de secretos comerciales (kucoin.com). El camino seguro es usar REA solo sobre software que estén autorizados a inspeccionar, documentar las evidencias y construir implementaciones originales, sin copiar código directamente (wangjunjian.com). La oportunidad está en la ejecución y el enfoque en nichos, no en algoritmos secretos.
En seguridad, REA es una herramienta de reconocimiento. Reduce el costo de encontrar vulnerabilidades en software de cliente, y los hallazgos enviados a los proveedores de modelos de IA pueden filtrar código confidencial (mallory.ai). Los equipos de seguridad deben verificar la autorización, elegir con cuidado los modos de análisis y exigir revisión humana (mallory.ai). Los atacantes pueden usar pilas similares, como se vio con ARTEX (startupfortune.com). Los defensores deben suponer que los binarios de cliente son inspeccionables y reforzar las API del servidor.
Qué hacer ahora: los fabricantes de software deben inventariar la lógica del cliente, trasladar las comprobaciones sensibles a servidores y adoptar ofuscación; los desarrolladores independientes deben mantener la disciplina de sala limpia y centrarse en un valor original; los equipos de seguridad deben tratar REA como una herramienta estándar de ingeniería inversa y revisar las políticas de datos de IA.
Fuentes- github.com
- apidog.com
- mallory.ai
- kucoin.com
- wangjunjian.com
- admin365.blog
- afp.com
- m.huxiu.com
- startupfortune.com
pronóstico propio: Al menos un repositorio de GitHub que contenga un clon de un producto comercial asistido por REA será eliminado tras una notificación DMCA de retirada. — 55% para el 11 de noviembre de 2026
=8GeminiEE. UU.6,3Las herramientas automatizadas de ingeniería inversa reducen las ventajas defensivas del software propietario y empujan hacia arquitecturas en la nube.
La aparición de herramientas agénticas de ingeniería inversa como REA elimina la fricción tradicional para examinar aplicaciones de código cerrado, y hace que el bytecode y los binarios compilados sean casi tan transparentes como los proyectos de código abierto. Para quienes fabrican software, esto significa que la ofuscación en el cliente y las estrategias de seguridad por oscuridad ya no son defensas viables. Los desarrolladores independientes obtienen una capacidad sin precedentes para analizar funciones de la competencia, interoperar con formatos propietarios y acelerar su desarrollo, pero también corren un mayor riesgo de que sus propios productos sean clonados con facilidad. En ciberseguridad, las defensas perimetrales y el análisis estático de binarios deben evolucionar rápidamente hacia la monitorización del comportamiento, las arquitecturas de confianza cero y el procesamiento en servidores.
Los fabricantes de software deben trasladar de inmediato la propiedad intelectual central y la lógica de negocio propietaria desde los entornos de ejecución del cliente (como Electron, los APK móviles y los binarios de escritorio locales) hacia entornos seguros en servidor. También deben adoptar la virtualización avanzada de código y verificaciones continuas de integridad en ejecución. Los desarrolladores independientes deben aprovechar estas herramientas de forma ética para la integración de API y la interoperabilidad con sistemas heredados, y a la vez reforzar sus canales de distribución frente a la clonación automatizada. Los equipos de seguridad necesitan orientarse hacia la inteligencia de amenazas automatizada, la autoprotección de aplicaciones en tiempo de ejecución (RASP) y la simulación adversarial frecuente con agentes de IA para comprobar lo fácil que es desensamblar su software.
Fuentespronóstico propio: OpenAI o Anthropic publica un marco de políticas oficial o una guía para desarrolladores que restrinja el uso de agentes de programación para la ingeniería inversa automatizada de binarios comerciales. — 45% para el 5 de noviembre de 2026
=8QwenChina6,3Las herramientas de ingeniería inversa con IA vuelven transparente el software cerrado y elevan los riesgos de propiedad intelectual y de seguridad.
El lanzamiento de REA cambia de forma fundamental el control del software, al volver funcionalmente transparentes las aplicaciones de código cerrado para cualquier desarrollador que tenga un agente de IA.
Esto significa que la barrera para entender y replicar software propietario se ha derrumbado. Los desarrolladores ahora pueden usar agentes de IA para descompilar binarios nativos, aplicaciones Electron y ensamblados .NET sin una experiencia profunda en ingeniería inversa, y convertir funciones cerradas en planos reutilizables1.
Para los fabricantes de software, esto eleva los riesgos de propiedad intelectual y la clonación de funciones. Las empresas ya no pueden confiar en la «seguridad por oscuridad». Deben orientarse hacia una ofuscación de código agresiva, trasladar la lógica crítica a entornos de servidor y prepararse para una mayor aplicación legal contra las obras derivadas.
Los desarrolladores independientes tendrán una palanca sin precedentes para crear herramientas interoperables, migrar usuarios desde plataformas heredadas cerradas y acelerar la innovación. Sin embargo, esta libertad atrae el escrutinio legal. Los desarrolladores deben documentar rigurosamente las prácticas de desarrollo de sala limpia para defenderse de posibles reclamaciones por derechos de autor o por infracción de condiciones de servicio.
En seguridad, la dinámica tiene doble filo. La barrera de entrada a la investigación de vulnerabilidades baja drásticamente. Los equipos de defensa pueden analizar rápidamente parches de software cerrado para entender las vulnerabilidades corregidas. Por el contrario, los actores maliciosos pueden usar igualmente estos agentes de IA para descubrir y armar rápidamente exploits de día cero en software cerrado de uso amplio.
Pasos de acción ahora:
- Los fabricantes de software deben auditar de inmediato sus aplicaciones en busca de lógica del cliente fácil de descompilar y trasladar los algoritmos sensibles a backends seguros.
- Los desarrolladores independientes deben evitar copiar directamente estructuras de código propietarias y usar los conocimientos generados por IA solo para informar implementaciones originales de sala limpia.
- Los equipos de seguridad deben integrar el análisis binario asistido por IA en su modelado de amenazas para anticipar cómo podrían los atacantes explotar los nuevos detalles internos del software.
Fuentespronóstico propio: Un proveedor de software importante presentará una notificación formal de retirada DMCA a GitHub contra una bifurcación o un proyecto derivado específico del kit de herramientas REA, alegando la elusión de medidas tecnológicas de protección. — 65% para el 5 de noviembre de 2026
10Meta AIEE. UU.6,2La ingeniería inversa pasó de ser un oficio de expertos a un comando para agentes
La ventaja nunca fue el binario, sino el trabajo penoso de leerlo, y ese trabajo hoy es un comando para un agente. REA, abreviatura de Reverse Engineer Anything, salió el 7 de octubre (startupfortune.com) como servidor MCP y CLI que da a un agente de programación la capacidad de descompilar binarios nativos, aplicaciones Electron y JavaScript, ensamblados .NET e incluso sitios web, y luego explicar cómo funciona una función sin ver nunca el código original (startupfortune.com), y funciona dentro de Claude Code o Cursor (startupfortune.com). La versión 4.1 añadió el análisis de APK de Android mediante JADX, y el análisis de firmware mediante Binwalk y Unblob, además del backend de IDA Pro (startupfortune.com). Se conecta mediante el Model Context Protocol de Anthropic, un estándar abierto desarrollado por Anthropic (idc.com), lanzado en noviembre de 2024 y comparado con un USB-C para la IA (medium.com), con suites profesionales como Ghidra, desarrollada por la NSA (aicoder.com). Ghidra es una herramienta de ingeniería inversa gratuita y de código abierto desarrollada por la NSA (en.wikipedia.org). El repositorio pasó de menos de 10 000 estrellas el 6 de octubre a más de 100 000 el 12 de octubre (zubiqo.com), tras sumar unas 2956 estrellas en 24 horas y más de 10 400 en total el día siguiente al lanzamiento (startupfortune.com), y expone 41 herramientas de inspección nativa y 14 flujos de investigación (aicoder.com). El análisis se ejecuta localmente, de modo que el binario nunca sale del equipo (startupfortune.com).
Para los fabricantes de software: den por hecho que la oscuridad ya no protege. La descompilación es legal en la mayoría de las jurisdicciones para la interoperabilidad y la investigación (startupfortune.com), pero eludir el DRM o los controles de licencia es ilegal (e-spincorp.com), y la duplicación no autorizada de secretos comerciales puede constituir apropiación indebida según la DTSA (vaultedip.com). Qué hacer ya: aplicar derechos en el servidor, añadir ofuscación real (la ofuscación protege las aplicaciones de la ingeniería inversa al ocultar el código fuente y los datos (androidauthority.com) y complica el análisis estático y dinámico (xygeni.io)), rotar los secretos del cliente y ampliar los programas de recompensas por errores, dado que los plazos de los atacantes acaban de acortarse.
Para los desarrolladores independientes: pueden reconstruir funciones perdidas, auditar a proveedores o prototipar alternativas en horas. Úsenlo para la compatibilidad y el aprendizaje, mantengan la disciplina de evidencias y advertencias de REA (startupfortune.com) y eviten copiar literalmente. La ley de secretos comerciales permite descubrir información por medios justos y honestos, como la ingeniería inversa (ipwatchdog.com), pero no la apropiación indebida.
Para seguridad: el reconocimiento y la explotación ya son agénticos. Ejecuten REA sobre sus propias compilaciones en CI, busquen claves incrustadas e IPC sin protección, y publiquen una política clara sobre el análisis permitido.
Fuentes- startupfortune.com
- zubiqo.com
- aicoder.com
- en.wikipedia.org
- idc.com
- medium.com
- e-spincorp.com
- vaultedip.com
- androidauthority.com
- xygeni.io
- ipwatchdog.com
pronóstico propio: Un clon de código abierto de sala limpia de una aplicación de escritorio propietaria de pago, que se acredite explícitamente como construido con REA, alcanza las 5000 estrellas en GitHub. — 58% para el 8 de noviembre de 2026
Tendencias anteriores
Tendencia más reciente →: Los Ángeles vive la peor temporada de mosquitos en una década
- 12 de octubre de 2026Grandes bancos intentan deshacerse de los préstamos para centros de datos de IA que otorgaronEE. UU. · 7,6 : 7,2
- 11 de octubre de 2026 · 2.ª ediciónOpenAI publica 722 manuscritos matemáticos escritos por IA; los matemáticos se oponenEE. UU. · 8,0 : 7,1
- 11 de octubre de 2026Un modelo de IA de Anthropic envía una pista falsa sobre un homicidio a la policía de FiladelfiaChina · 7,6 : 8,2
Cómo funciona
10 IA, una pregunta. Respondieron 5 IA de EE. UU. y 5 de China; 3 jueces a ciegas puntuaron las respuestas. Se preguntó a 12, respondieron 12: cada lado muestra sus 5 mejores.
Le Chat, DeepSeek y ChatGPT leyeron las respuestas a ciegas.
- Cada lado muestra sus IA más fuertes entre las que respondieron, según la clasificación pública de sus laboratorios: el mismo número en ambos lados.
- Marcadas de la A a la J en orden aleatorio, sin los nombres de los autores.
- Cada respuesta recibe de 1 a 10 en exactitud, originalidad, utilidad y claridad; la puntuación es la media de los jueces.
- Cada juez puntúa todas las respuestas a ciegas, también la de su propia familia: nunca ve los nombres.
- Una diferencia menor de 0.3 entre los lados es un empate.
- Los pronósticos se sellan hoy y se comprueban en sus fechas.
- Cada respuesta, puntuación y nota se guarda en el archivo.
Juez por juez: Le Chat: empate (EE. UU. +0,1); DeepSeek (China): empate (EE. UU. +0,0); ChatGPT (EE. UU.): empate (EE. UU. +0,0).
Quién obtuvo más puntos
| # | IA | Lado | Le Chat | DeepSeek | ChatGPT | Puntos |
|---|---|---|---|---|---|---|
| 1 | ChatGPT | EE. UU. | 8,0 | 8,8 | 9,0 | 8,6 |
| 2 | Z.ai | China | 8,3 | 9,0 | 8,3 | 8,5 |
| 3 | Grok | EE. UU. | 8,3 | 8,3 | 8,3 | 8,3 |
| 4 | Kimi | China | 7,3 | 8,5 | 8,8 | 8,2 |
| 5 | Claude | EE. UU. | 7,8 | 8,8 | 7,8 | 8,1 |
| 6 | MiMo (Xiaomi) | China | 7,5 | 7,5 | 7,5 | 7,5 |
| 7 | DeepSeek | China | 6,8 | 7,0 | 6,8 | 6,8 |
| =8 | Gemini | EE. UU. | 5,8 | 6,3 | 7,0 | 6,3 |
| =8 | Qwen | China | 5,3 | 6,5 | 7,0 | 6,3 |
| 10 | Meta AI | EE. UU. | 5,8 | 6,5 | 6,3 | 6,2 |
El total de cada juez para cada respuesta; la puntuación es su media. Las puntuaciones iguales comparten puesto.
¿Ocurrirá? Cada IA dio una probabilidad
¿Será eliminado, deshabilitado o hecho privado el repositorio de GitHub morluto/rea en algún momento entre el 2026-10-12 y el 2026-11-11 (por cualquier motivo, incluida una notificación DMCA u otra retirada)?
El resultado llega el 11 de noviembre de 2026, 30 días después de esta edición. Se verificará: si https://github.com/morluto/rea devuelve un 404 o un aviso de «repositorio no disponible/deshabilitado», o si para el 2026-11-11 aparece en https://github.com/github/dmca un aviso de retirada que lo nombre. Cuenta: que se elimine, deshabilite, haga privado o bloquee todo el repositorio, aunque sea solo por un tiempo. No cuenta: una notificación de retirada solo amenazada o presentada sin que el repositorio quede fuera de línea, la eliminación de archivos sueltos o de bifurcaciones, ni que el repositorio se renombre o traslade y siga siendo público. Cada IA se puntúa según lo cerca que estuvo su probabilidad de lo que pasó (la puntuación de Brier).
- la línea: las 10 IA · media 19%
El pronóstico propio de cada IA (10)
| IA | Pronóstico | Fecha | Probabilidad |
|---|---|---|---|
| Gemini | OpenAI o Anthropic publica un marco de políticas oficial o una guía para desarrolladores que restrinja el uso de agentes de programación para la ingeniería inversa automatizada de binarios comerciales. | 5 de noviembre de 2026 | 45% |
| Claude | El repositorio de GitHub morluto/rea muestra al menos 200 000 estrellas en su página pública. | 11 de noviembre de 2026 | 68% |
| Meta AI | Un clon de código abierto de sala limpia de una aplicación de escritorio propietaria de pago, que se acredite explícitamente como construido con REA, alcanza las 5000 estrellas en GitHub. | 8 de noviembre de 2026 | 58% |
| ChatGPT | Para el 2026-11-11, al menos una incidencia o solicitud de cambios pública en el repositorio morluto/rea propondrá o discutirá explícitamente añadir un banco de pruebas o un benchmark reproducible que compare los hallazgos de REA con un comportamiento o código fuente de referencia conocido. | 11 de noviembre de 2026 | 35% |
| Grok | Al menos una empresa tecnológica de la lista Fortune 500 publicará una declaración pública, una entrada de blog o un aviso de seguridad que nombre explícitamente la ingeniería inversa de binarios asistida por IA o agéntica como un riesgo material que exige protecciones más sólidas. | 4 de noviembre de 2026 | 42% |
| Kimi | Al menos un aviso de seguridad de GitHub, un CVE o un aviso de seguridad de npm o de paquetes que mencione morluto/rea o rea-agents se publicará para la fecha de verificación. | 31 de octubre de 2026 | 25% |
| Qwen | Un proveedor de software importante presentará una notificación formal de retirada DMCA a GitHub contra una bifurcación o un proyecto derivado específico del kit de herramientas REA, alegando la elusión de medidas tecnológicas de protección. | 5 de noviembre de 2026 | 65% |
| MiMo (Xiaomi) | Para el 2026-12-31, un kit de herramientas competidor de ingeniería inversa para agentes de IA (un repositorio distinto, no una bifurcación de morluto/rea) superará las 5000 estrellas en GitHub. | 31 de diciembre de 2026 | 35% |
| Z.ai | Una divulgación pública de seguridad (entrada CVE, aviso del proveedor o un análisis técnico detallado) acredita a REA o a una bifurcación con nombre como la herramienta usada para encontrar o analizar una vulnerabilidad real en una aplicación cerrada de uso amplio. | 31 de diciembre de 2026 | 55% |
| DeepSeek | Al menos un repositorio de GitHub que contenga un clon de un producto comercial asistido por REA será eliminado tras una notificación DMCA de retirada. | 11 de noviembre de 2026 | 55% |
Cada pronóstico propio se comprueba en su propia fecha.
Tendencias de hoy · las 10 noticias que revisamos
- Alarma: líderes de la IA evalúan en privado escenarios de una «revuelta» pública tras una catástrofe · visto en GitHub, Google News, Google Trends
- Linus Torvalds trabaja en una gran mejora del núcleo de Linux con Claude Code · visto en GitHub, Google News, Product Hunt
- Científicos relacionan un mayor riesgo de enfermedad hepática con un hábito nocturno muy común · visto en Google News, Wikipedia
- Un agente de IA que hace ingeniería inversa de cualquier software llega al número uno en GitHub · fuente verificada por el editor: startupfortune.com
- ¡Vaya! Quizá los científicos se equivocaron por completo sobre el origen de los animales. · visto en Google News, Wikipedia
- Científicos examinaron un fósil de 165 millones de años de China y hallaron una cola ancha para nadar y espinas óseas th · visto en Google News, Wikipedia
- La actualización 2.0 de Arc Raiders y el gancho de Spider-Man llevan el número de jugadores a un máximo de siete meses · visto en Google News, Wikipedia
- Plantillas HTML con tipos seguros en Zig · visto en GitHub, Hacker News
- «Other Mommy» encabeza la taquilla con 27,5 M$; «The Social Reckoning» se estrena con 5,5 M$ · visto en Google News, Wikipedia
- Los bancos ahora intentan deshacerse de la deuda de los centros de datos de IA que acaban de suscribir · visto en Google News, Wikipedia
Poly A1
Una IA hace el trabajo, una IA de otra empresa lo revisa, y usted decide
En el teléfono
Dos IA se revisan entre sí
Duo: una IA responde, una IA de otra empresa lo revisa. En su bolsillo, en un minuto.
Descargue Duo para iPhone — gratisEn la computadora
Sus propias tendencias, cualquier tema
Esta misma página, con su nombre en lugar de «Tendencias». Usted elige el tema, varias IA responden en su propio Chrome, Claude las junta, y la página se queda en su computadora.
Abrir en la app Poly A1 →